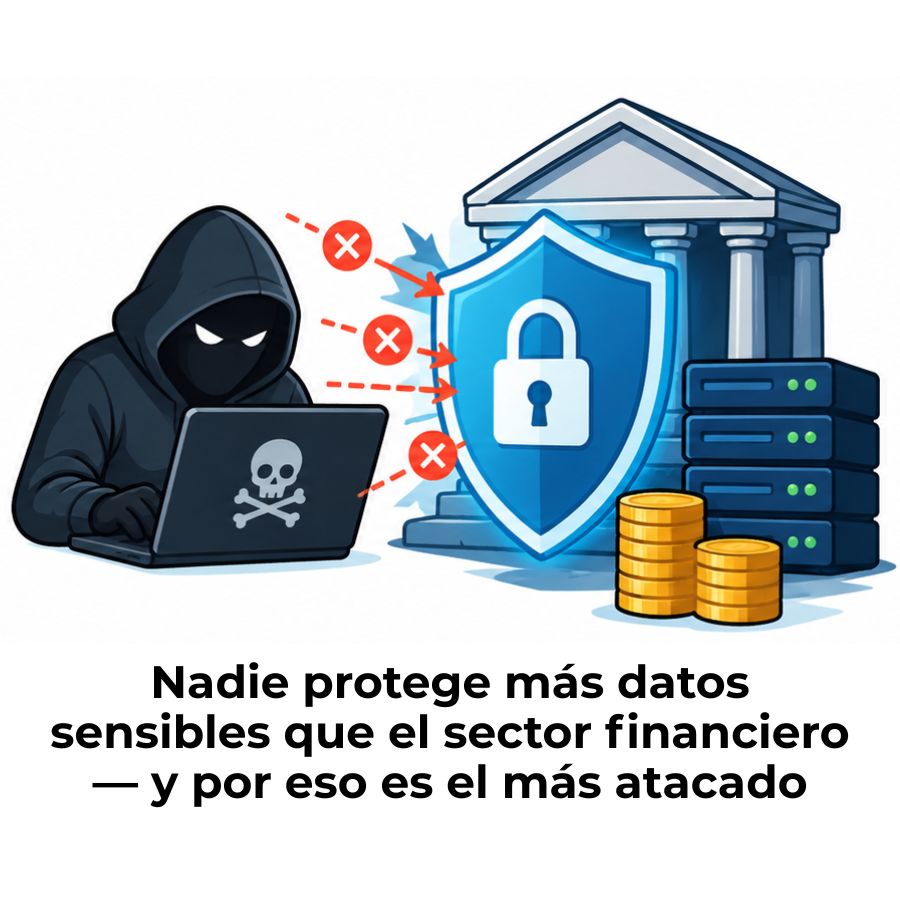
La ciberseguridad en el sector financiero agrupa todas las estrategias, tecnologías y procesos que protegen a bancos, aseguradoras y fintechs frente a ataques digitales. Es un campo en el que trabajan expertos en Ingeniería en Ciberseguridad para salvaguardar datos sensibles, garantizar la continuidad de los servicios y cumplir con normativas cada vez más estrictas a nivel global.
¿Qué es la ciberseguridad en el sector financiero?
La ciberseguridad en el sector financiero es el conjunto de medidas, tecnologías y procesos diseñados para proteger los sistemas, datos y operaciones de bancos, aseguradoras, fintechs y otras instituciones financieras frente a amenazas digitales. No se trata de un único software ni de una sola herramienta: es una disciplina integral que combina tecnología, regulación y factor humano.
Lo que hace especial a este sector es la naturaleza de lo que protege: dinero, datos personales, historiales de transacciones y la confianza de millones de personas. Una brecha de seguridad no solo implica pérdidas económicas directas, sino también daños reputacionales que pueden tardar años en recuperarse y sanciones regulatorias que pueden ser devastadoras para una institución.
La Ingeniería en Ciberseguridad aplicada al sector financiero no se limita a instalar antivirus o configurar cortafuegos. Implica diseñar arquitecturas completas de seguridad, responder a incidentes en tiempo real, analizar vulnerabilidades y garantizar que los sistemas cumplan con los marcos normativos vigentes, algo que se vuelve más exigente cada año.
¿Por qué el sector financiero es el blanco favorito de los ciberataques?
La respuesta tiene varias capas. La primera y más obvia es el dinero: ningún otro sector mueve tantos recursos económicos a través de sistemas digitales. Pero más allá del dinero en sí, lo que atrae a los ciberdelincuentes es el volumen de datos sensibles que manejan estas instituciones: números de cuenta, contraseñas, historial crediticio, documentos de identidad y mucho más.
En 2024, el sector financiero registró una media de 1.510 ciberataques por empresa a la semana, según el Security Report 2025 de Check Point Software Technologies, lo que supuso un incremento del 30% respecto al año anterior. Esta cifra coloca al sector entre los más atacados del mundo, junto con la salud y la infraestructura crítica.
¿Por qué atacar al sector financiero?
- Alta concentración de datos valiosos: Historial crediticio, identidades y cuentas de millones de clientes en un solo sistema.
- Dependencia crítica de la disponibilidad: Un banco no puede permitirse estar fuera de línea, lo que hace que el chantaje con ransomware sea muy efectivo.
- Superficie de ataque amplia: Banca online, aplicaciones móviles, APIs de pagos, cajeros y terminales de punto de venta multiplican los vectores de entrada.
- Cadenas de suministro digitales: Proveedores externos, plataformas en la nube y socios tecnológicos abren puertas adicionales que no siempre están bien custodiadas.
Otro factor determinante es la presión regulatoria, que paradójicamente también contribuye a la visibilidad de los ataques. Normativas como PSD2 y DORA obligan a reportar los incidentes de seguridad, lo que hace que las cifras del sector sean más transparentes que en otras industrias y, por eso, más conocidas.
Principales amenazas que enfrentan la banca y las finanzas
Las amenazas no son genéricas ni uniformes: evolucionan, se especializan y se adaptan a las defensas que el sector va desplegando. Conocer cada una de ellas es el primer paso para entender por qué la ciberseguridad financiera requiere equipos multidisciplinares con formación técnica profunda.
Phishing y suplantación de identidad
El phishing sigue siendo la puerta de entrada más frecuente en el sector. Funciona enviando correos electrónicos, mensajes de texto o notificaciones que imitan a una entidad real, como un banco reconocido, para engañar al destinatario y que entregue sus credenciales o haga clic en un enlace malicioso. Los sectores de finanzas y seguros concentraron el 27,8% de todos los ataques de phishing registrados a nivel mundial, según datos de Statista.
Lo que hace tan peligroso al phishing en este contexto es su capacidad de escalar. Un solo empleado que cae en un correo fraudulento puede comprometer la red interna de una institución entera. Además, las campañas actuales ya no son mensajes genéricos con errores ortográficos: utilizan datos reales de las víctimas para crear mensajes personalizados que resultan casi imposibles de distinguir de los legítimos.
Ransomware en instituciones financieras
El ransomware cifra los archivos de un sistema y exige un pago para restaurar el acceso. En el sector financiero, este tipo de ataque tiene un impacto especialmente severo porque las instituciones no pueden permitirse interrupciones prolongadas en sus operaciones: cada hora de inactividad representa pérdidas directas y daños a la confianza de los clientes. Puedes ampliar información sobre esta familia de amenazas revisando los tipos de malware más comunes que afectan a las organizaciones hoy.
Los grupos de ransomware han evolucionado hacia un modelo de doble extorsión: no solo cifran los datos, sino que también amenazan con publicarlos si no se paga el rescate. Esto multiplica la presión sobre la institución afectada, que ahora enfrenta tanto la paralización operativa como el riesgo de una filtración masiva de información confidencial de sus clientes.
Ataques DDoS contra servicios bancarios
Un ataque de denegación de servicio distribuido (DDoS) inunda los servidores de una institución con tráfico artificial hasta dejarlos inoperativos. Para la banca, esto significa que los clientes no pueden acceder a su banca online, realizar transferencias ni usar aplicaciones móviles. El objetivo no es robar datos, sino interrumpir el servicio y, en muchos casos, usar esa interrupción como distracción mientras se ejecuta otro ataque más silencioso en paralelo.
Fraude en la cadena de suministro digital
Las instituciones financieras dependen de decenas de proveedores externos: plataformas de pagos, empresas de software, procesadores de transacciones y servicios en la nube. Cuando uno de esos eslabones se ve comprometido, el atacante puede acceder indirectamente a la institución financiera sin necesidad de vulnerar sus defensas directas. Este tipo de amenaza es especialmente difícil de detectar porque el acceso parece legítimo desde el punto de vista técnico.
Estrategias de defensa usadas en el sector financiero
Frente a un panorama de amenazas tan diverso, el sector financiero ha desarrollado un conjunto de estrategias que van mucho más allá de la protección perimetral clásica. La defensa moderna parte de una premisa diferente: no confiar en nada ni en nadie por defecto, sin importar si el acceso viene desde dentro o desde fuera de la red corporativa.
Arquitectura Zero Trust
El modelo Zero Trust («confianza cero») asume que cualquier usuario, dispositivo o sistema puede estar comprometido, incluso si ya está dentro de la red. Por eso, cada solicitud de acceso se verifica de forma continua, sin importar su origen. En la práctica, esto significa que un empleado de banca que intente acceder a un sistema interno deberá autenticarse y demostrar que tiene permiso para hacerlo en ese momento y en ese contexto específico.
Este enfoque elimina la idea del «perímetro seguro» que dominó la ciberseguridad durante décadas. En un entorno donde los empleados trabajan desde múltiples ubicaciones y los sistemas están distribuidos entre la nube y servidores locales, el Zero Trust se ha convertido en el estándar de referencia para las instituciones financieras más avanzadas.
Autenticación multifactor y gestión de identidades
La autenticación multifactor (MFA) exige que el usuario demuestre su identidad mediante al menos dos factores distintos: algo que sabe (contraseña), algo que tiene (teléfono móvil o token) y, en algunos casos, algo que es (huella dactilar o reconocimiento facial). Implementar MFA reduce drásticamente la probabilidad de que unas credenciales robadas sean suficientes para comprometer una cuenta, incluso si el atacante ya tiene la contraseña correcta.
Gestionar bien las identidades digitales de todos los usuarios va de la mano con este enfoque. Controlar quién accede a qué, cuándo y desde dónde es uno de los pilares más importantes de la seguridad en instituciones que manejan datos sensibles. Puedes profundizar en este tema consultando más sobre gestión de identidades digitales y cómo se aplica en entornos corporativos.
Segmentación de redes y monitoreo continuo
La segmentación de redes divide la infraestructura tecnológica en zonas separadas y controladas, de modo que si un atacante logra acceder a una parte del sistema, no pueda moverse libremente hacia otras áreas más críticas. Aplicada al sector financiero, esta estrategia puede significar, por ejemplo, que la red de atención al cliente esté completamente aislada del sistema de procesamiento de pagos. Ampliar tus conocimientos sobre segmentación de redes corporativas te dará una visión muy clara de cómo se aplica este principio en la práctica.
El monitoreo continuo complementa la segmentación al rastrear, en tiempo real, cualquier comportamiento anómalo dentro de la red. Los sistemas SIEM (Security Information and Event Management) correlacionan miles de eventos por segundo para detectar patrones que podrían indicar un ataque en curso, permitiendo a los equipos de seguridad reaccionar antes de que el daño sea irreversible.
Marco regulatorio: DORA y otras normativas clave
El sector financiero no solo tiene que defenderse de los ataques, sino que también debe demostrar que lo hace siguiendo estándares establecidos por organismos reguladores. Este marco normativo no es opcional: incumplirlo conlleva sanciones económicas severas y puede comprometer la licencia de operación de una institución.
El Reglamento DORA (Digital Operational Resilience Act) entró en vigor de forma obligatoria el 17 de enero de 2025 en todos los Estados miembros de la Unión Europea. Su objetivo es garantizar que bancos, aseguradoras, plataformas de inversión y otros actores financieros sean capaces de resistir, responder y recuperarse de cualquier incidente relacionado con las tecnologías de la información y la comunicación.
| Normativa | Ámbito | Qué exige | Entrada en vigor |
|---|---|---|---|
| DORA | Unión Europea | Resiliencia digital, gestión de riesgos TIC, reporte de incidentes | Enero 2025 |
| NIS2 | Unión Europea | Seguridad de redes e infraestructuras críticas, incluyendo banca | Octubre 2024 |
| PSD2 | Unión Europea | Autenticación reforzada en pagos, open banking seguro | 2018 (revisión 2025) |
| ISO/IEC 27001 | Internacional | Sistema de gestión de seguridad de la información | Estándar vigente |
Lo relevante de DORA es que no solo se aplica a las propias instituciones financieras, sino también a sus proveedores tecnológicos. Esto significa que una empresa de software que preste servicios a un banco también está sujeta a los requisitos del reglamento, lo que amplía el alcance de la regulación a toda la cadena de suministro digital del sector.
Para los profesionales de la Ingeniería en Ciberseguridad, conocer estas normativas es tan importante como dominar las herramientas técnicas. Las instituciones necesitan expertos que entiendan tanto el lenguaje de los sistemas como el de la regulación, y que puedan traducir los requisitos legales en medidas técnicas concretas y verificables.
El papel de la inteligencia artificial en la ciberseguridad financiera
La inteligencia artificial ha cambiado las reglas del juego en la ciberseguridad financiera, y lo ha hecho en los dos lados del tablero: tanto como herramienta de defensa como de ataque. Los equipos de seguridad la usan para detectar anomalías, predecir comportamientos sospechosos y automatizar respuestas; los atacantes, para hacer sus campañas de phishing más convincentes y personalizar sus ataques a escala.
El 66% de los expertos en ciberseguridad considera que la IA y el machine learning serán el mayor desafío del sector durante 2025, según el Global Cybersecurity Outlook del World Economic Forum. Esta estadística refleja la dualidad del problema: la misma tecnología que permite detectar fraudes en milisegundos también permite fabricar mensajes de phishing imposibles de distinguir de los reales.
🛡️ IA como defensa
- Detección de transacciones fraudulentas en tiempo real
- Análisis de comportamiento de usuarios para detectar accesos anómalos
- Correlación automática de miles de eventos de seguridad por segundo
- Respuesta automatizada ante amenazas conocidas
⚠️ IA como amenaza
- Phishing hiperpersonalizado generado con IA generativa
- Deepfakes de voz para engañar a empleados en llamadas
- Automatización de ataques a escala masiva
- Evasión de sistemas de detección tradicionales
Para las instituciones financieras, la respuesta no es rechazar la IA, sino adoptarla con un marco de gobernanza sólido. Eso incluye documentar cómo se usan los modelos de inteligencia artificial, auditar sus decisiones y establecer controles que impidan que sean explotados o manipulados por actores maliciosos. La Ingeniería en Ciberseguridad ocupa un papel central en este proceso.
¿Qué perfil profesional trabaja en ciberseguridad financiera?
El sector financiero demanda perfiles técnicos muy específicos, y la escasez de profesionales cualificados en ciberseguridad es una de las preocupaciones más urgentes del sector a nivel global. No basta con saber de sistemas: se necesita entender el negocio financiero, sus regulaciones y sus flujos de datos para protegerlos de manera eficaz.
Quienes se forman en Ingeniería en Ciberseguridad pueden desempeñar roles muy variados dentro de una institución financiera, desde el análisis de vulnerabilidades hasta la respuesta a incidentes. Cuando ocurre un incidente de seguridad grave, la disciplina del análisis forense digital cobra especial relevancia, ya que permite reconstruir lo que ocurrió, identificar al atacante y reunir evidencia útil para acciones legales o para mejorar las defensas. Conocer cómo se realiza un análisis forense digital te da una visión muy concreta de cómo actúan los equipos de respuesta en el sector financiero.
- Analista de seguridad (SOC): Monitorea continuamente los sistemas, investiga alertas y clasifica incidentes según su criticidad para priorizar la respuesta del equipo.
- Especialista en cumplimiento normativo: Garantiza que la institución cumpla con regulaciones como DORA, NIS2 o ISO 27001, traduciendo los requisitos legales en procedimientos técnicos.
- Pentester o analista de vulnerabilidades: Simula ataques reales sobre los sistemas de la institución para descubrir sus puntos débiles antes de que lo hagan los atacantes.
- Arquitecto de seguridad: Diseña la estructura de protección de toda la infraestructura tecnológica, definiendo cómo se integran las herramientas, políticas y controles de acceso.
- Analista forense digital: Investiga incidentes ya ocurridos para determinar qué falló, cómo entró el atacante y qué datos quedaron expuestos.
- Responsable de gestión de riesgos TIC: Evalúa de forma continua los riesgos tecnológicos de la institución y propone medidas para reducirlos dentro del apetito de riesgo definido por la dirección.
Preguntas frecuentes
¿Qué es el reglamento DORA y a quién aplica?
DORA, cuyas siglas corresponden a Digital Operational Resilience Act, es el reglamento europeo que obliga a las instituciones financieras a demostrar que sus sistemas tecnológicos son capaces de resistir y recuperarse ante cualquier incidente digital. Aplica a bancos, aseguradoras, gestoras de fondos, plataformas de inversión y también a sus proveedores tecnológicos, y es de cumplimiento obligatorio desde el 17 de enero de 2025 en todos los países de la Unión Europea. Su alcance sobre la cadena de suministro digital es uno de sus aspectos más novedosos respecto a regulaciones anteriores.
¿Cuáles son los ciberataques más comunes en el sector bancario?
Los ataques más frecuentes contra la banca son el phishing (suplantación de identidad mediante correos o mensajes falsos), el ransomware (cifrado de sistemas con exigencia de rescate), los ataques DDoS (inundación de servidores para interrumpir el servicio) y los ataques a la cadena de suministro digital. El phishing es el vector de entrada más explotado, ya que no requiere vulnerar sistemas complejos: basta con engañar a una persona. Los sectores de finanzas y seguros concentran casi el 28% de todos los intentos de phishing registrados a nivel global.
¿Cómo protege el sector financiero los datos de sus clientes?
Las instituciones financieras combinan varias capas de protección para salvaguardar los datos de sus clientes. Utilizan cifrado en tránsito y en reposo, autenticación multifactor para controlar el acceso a los sistemas, segmentación de redes para aislar la información más sensible, monitoreo continuo para detectar comportamientos anómalos y políticas de acceso basadas en el principio de mínimo privilegio. Además, deben cumplir con normativas que exigen notificar cualquier brecha de datos en plazos muy cortos, lo que las obliga a tener procesos de detección y respuesta muy ágiles.
¿Qué diferencia hay entre ciberseguridad financiera y ciberseguridad general?
La ciberseguridad general se aplica a cualquier organización que use sistemas digitales, independientemente de su sector. La ciberseguridad financiera, en cambio, está condicionada por tres factores específicos: la naturaleza del activo protegido (dinero y datos financieros altamente sensibles), el nivel de sofisticación de las amenazas dirigidas al sector y el marco regulatorio propio de la industria financiera, que es considerablemente más exigente que el de otros sectores. Esto obliga a las instituciones a integrar cumplimiento normativo, resiliencia operativa y protección técnica de forma simultánea.
¿Qué hace un especialista en Ingeniería en Ciberseguridad en el sector financiero?
Un especialista en Ingeniería en Ciberseguridad dentro del sector financiero puede ocupar roles muy distintos: desde monitorear los sistemas en un centro de operaciones de seguridad (SOC), hasta diseñar la arquitectura de protección de toda la infraestructura, realizar pruebas de penetración para descubrir vulnerabilidades o investigar incidentes ya ocurridos mediante análisis forense digital. Lo que diferencia a este perfil en el sector financiero es la necesidad de combinar conocimiento técnico con comprensión de las regulaciones sectoriales, lo que lo convierte en uno de los perfiles más valorados y mejor remunerados del mercado tecnológico.
¿Cuánto ha crecido el número de ciberataques al sector financiero?
El crecimiento ha sido muy significativo. Según el Security Report 2025 de Check Point Software Technologies, el sector financiero registró en 2024 un aumento del 30% en el número de ciberataques respecto a 2023, alcanzando una media de 1.510 incidentes por empresa a la semana. Esta tendencia se explica por la mayor digitalización de los servicios financieros, la expansión de la banca móvil y la proliferación de fintechs con superficies de ataque menos maduras que las de la banca tradicional.
¿Es obligatorio cumplir con normativas de ciberseguridad en las entidades financieras?
Sí, y cada vez con mayor rigor. Las entidades financieras en Europa están sujetas a normativas de obligado cumplimiento como DORA, NIS2 y PSD2, que establecen requisitos técnicos, organizativos y de reporte muy concretos. Incumplirlas puede derivar en sanciones económicas, restricciones operativas y daños reputacionales graves. A nivel internacional, estándares como la ISO/IEC 27001 no son siempre obligatorios por ley, pero se han convertido en un requisito de facto para operar con credibilidad en el mercado financiero global.
Conclusión
La ciberseguridad en el sector financiero no es un tema periférico ni exclusivo de los departamentos de tecnología: es una disciplina que atraviesa toda la estructura de cualquier institución que maneje dinero y datos sensibles. Entender sus fundamentos te permite ver con claridad por qué este sector es el más atacado del mundo y por qué las defensas que despliega son las más sofisticadas que existen.
A lo largo de este recorrido has conocido las amenazas más frecuentes, las estrategias de defensa que usan los bancos y aseguradoras, el impacto de normativas como DORA y el rol que juega la inteligencia artificial en ambos lados del conflicto. Todo ese conocimiento tiene una aplicación práctica muy directa si te interesa desarrollarte profesionalmente en este campo, ya sea como analista, arquitecto de seguridad o especialista en cumplimiento normativo.
Si quieres seguir explorando el universo de la Ingeniería en Ciberseguridad, en este sitio web encontrarás más contenidos que te ayudarán a construir una visión completa y fundamentada del área. Cada tema que domines te acerca un paso más a entender cómo se defiende la infraestructura digital más crítica del mundo.
Sigue aprendiendo:
Sueldo de un ingeniero en ciberseguridad
Ciberseguridad para pequeñas empresas
Habilidades necesarias para trabajar en ciberseguridad
¿Vale la pena estudiar Ingeniería en Ciberseguridad?

¿Cómo identificar un correo de phishing?

¿Qué es la norma ISO 27001 y para qué sirve?
¿Qué hace un ingeniero en ciberseguridad?

¿Qué son los ciberataques y cómo funcionan?