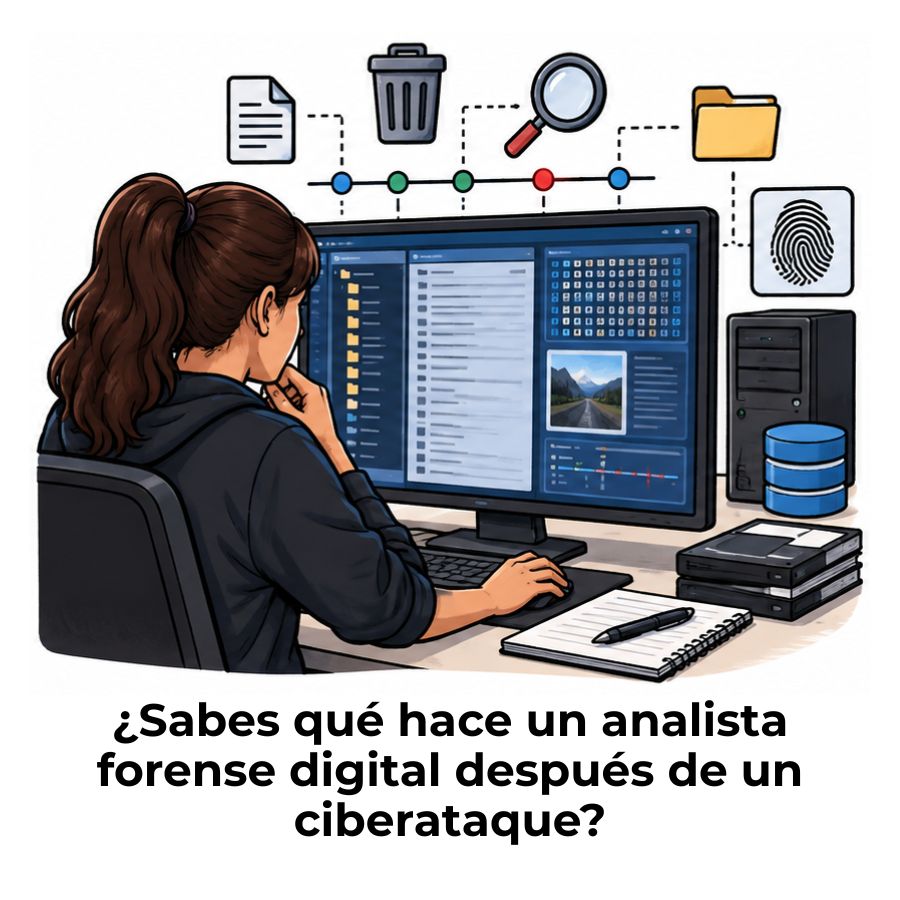
Un análisis forense digital es el proceso mediante el cual los expertos identifican, preservan y analizan evidencias en dispositivos y sistemas comprometidos para reconstruir lo que ocurrió tras un incidente. Sigue fases muy concretas, utiliza herramientas especializadas y debe cumplir requisitos legales estrictos. A continuación, te explico cada etapa de forma clara, desde el primer paso hasta el informe final.
¿Qué es el análisis forense digital?
El análisis forense digital es la disciplina que se ocupa de identificar, preservar, extraer, analizar y presentar evidencias digitales de forma metódica, reproducible y legalmente válida. Su objetivo es reconstruir lo que ocurrió en un sistema, red o dispositivo después de un incidente, ya sea un ataque informático, un acceso no autorizado, un fraude o cualquier actividad sospechosa. Los resultados de este proceso pueden usarse tanto en investigaciones internas de una empresa como en procedimientos judiciales.
A diferencia de lo que muchos imaginan, el análisis forense digital no consiste en revisar archivos a ojo. Requiere una metodología controlada, herramientas certificadas y un registro minucioso de cada acción realizada. Si algún paso se lleva a cabo incorrectamente, la evidencia puede invalidarse y todo el trabajo pierde valor legal. Por eso, quienes se dedican a esto combinan conocimientos técnicos profundos con una comprensión clara del marco legal que rodea la evidencia digital.
¿Qué busca descubrir un análisis forense digital?
Más allá de recuperar archivos, el objetivo real de un análisis forense digital es responder tres preguntas fundamentales: ¿qué ocurrió, cómo ocurrió y quién estuvo involucrado? Cada respuesta ayuda a comprender el alcance del daño, a identificar las técnicas que usó el atacante y a determinar qué medidas tomar para que no se repita. Este enfoque convierte el análisis forense en una herramienta estratégica, no solo reactiva.
¿En qué situaciones se aplica?
El análisis forense digital se activa en escenarios muy distintos entre sí: desde un ataque de ransomware en una empresa hasta un caso de fraude financiero, un acceso no autorizado a datos confidenciales o una investigación policial por un delito informático. Cualquier situación en la que un dispositivo, sistema o red haya sido comprometido o utilizado de forma ilegítima puede requerir este tipo de investigación.
Las fases del análisis forense digital
El proceso forense digital no es improvisado. Sigue una secuencia de fases bien definidas que garantizan la integridad de la evidencia y la validez del resultado. Saltarse o alterar el orden de cualquiera de estas fases puede invalidar toda la investigación, especialmente si el caso termina en un tribunal. A continuación, se detalla cada etapa con lo que implica en la práctica.
Fase 1 — Identificación del incidente y las fuentes
Todo análisis comienza por entender qué ocurrió y dónde. En esta etapa, el investigador determina el tipo de incidente, los sistemas involucrados y qué dispositivos o fuentes de datos pueden contener información útil. Definir bien el alcance desde el principio evita perder tiempo en análisis que no aportarán evidencia relevante. También se establecen los objetivos de la investigación y los recursos disponibles.
Fase 2 — Preservación de la evidencia digital
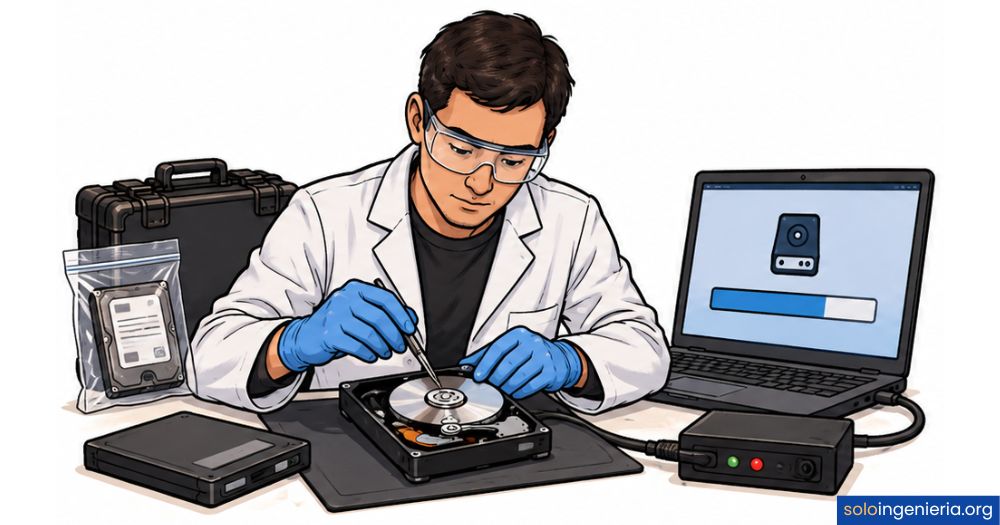
Esta es la fase más crítica desde el punto de vista legal. Antes de tocar cualquier dispositivo, el investigador debe asegurarse de que la evidencia original no se modifique. Para eso, se utilizan bloqueadores de escritura físicos o lógicos que impiden que cualquier herramienta realice cambios en el soporte original mientras se trabaja sobre él. Se generan copias exactas (imágenes forenses) y se calculan sus valores hash para verificar que son idénticas al original.
Fase 3 — Adquisición y recopilación de datos
Con la evidencia preservada, comienza la extracción de datos. Los investigadores trabajan siempre sobre las copias forenses, nunca sobre los dispositivos originales. Se recopilan archivos de sistema, registros de eventos, historial de navegación, correos electrónicos, tráfico de red, contenido de la memoria RAM y cualquier otro dato que pueda aportar contexto al incidente. Los archivos borrados también se buscan en el espacio no asignado del disco.
Fase 4 — Análisis e interpretación de la evidencia
Con los datos ya recopilados, llega el trabajo más exigente intelectualmente. El analista examina toda la información para reconstruir una cronología de eventos: cuándo entró el atacante, qué rutas tomó dentro del sistema, qué datos consultó o extrajo y qué herramientas utilizó. En esta fase se identifican las tácticas del atacante y se evalúa el impacto real del incidente sobre los sistemas comprometidos.
Fase 5 — Documentación e informe pericial
El análisis no termina con los hallazgos técnicos, sino con su correcta documentación. El informe pericial debe presentar la evidencia de forma clara, estructurada y verificable, detallando las herramientas utilizadas, los hashes de verificación, la cadena de custodia y las conclusiones alcanzadas. Este documento puede ser requerido por tribunales, aseguradoras, clientes o autoridades reguladoras, por lo que su rigor es innegociable.
La cadena de custodia: el pilar legal del proceso
La cadena de custodia es el registro documentado y continuo de quién ha tenido acceso a la evidencia digital, en qué momento, qué hizo con ella y cómo fue transferida de un custodio a otro. Sin una cadena de custodia intacta, cualquier evidencia puede ser impugnada ante un tribunal y perder toda su validez, independientemente de cuán sólidos sean los hallazgos técnicos. Es, en esencia, la garantía de que la evidencia no ha sido manipulada.
«Un análisis sin metodología explícita puede ser impugnado por la parte contraria. Documentar la versión exacta de cada herramienta, los hashes y cada manipulación permite que cualquier perito reproduzca el análisis bit a bit.»
En la práctica, mantener la cadena de custodia implica registrar cada acción desde el momento en que se incauta el dispositivo hasta que el informe se entrega. Se documenta quién recogió la evidencia, dónde se almacenó, quién tuvo acceso durante el análisis y en qué condiciones se transportó. Cualquier laguna en este registro puede ser suficiente para que un abogado cuestione la integridad de todo el proceso forense.
¿Qué debe incluir el registro de cadena de custodia?
- Identificación del elemento: Número de serie, modelo, hash inicial del dispositivo o imagen forense.
- Fecha y hora de incautación: Momento exacto en que se tomó posesión de la evidencia.
- Nombre del custodio: Quién la recogió, quién la recibió y quién la transfirió en cada etapa.
- Condiciones de almacenamiento: Lugar físico, temperatura, acceso restringido y medidas de seguridad aplicadas.
- Registro de accesos: Cada vez que alguien interactuó con la evidencia, con motivo y resultado documentados.
- Hash de verificación: Valores SHA-256 calculados antes y después de cada intervención para confirmar que no hubo alteraciones.
¿Qué herramientas se usan en el análisis forense digital?
Las herramientas forenses son programas diseñados específicamente para adquirir, preservar y analizar evidencia digital sin comprometer su integridad. La elección de la herramienta correcta depende del tipo de evidencia que se busca: disco duro, memoria RAM, tráfico de red o dispositivos móviles. Cada categoría tiene sus propias soluciones, tanto gratuitas como comerciales, y los profesionales suelen combinar varias de ellas para obtener una visión completa del incidente.
Herramientas para análisis de disco
El análisis de disco es el punto de partida en la mayoría de las investigaciones. Permite recuperar archivos borrados, examinar sistemas de archivos y reconstruir la actividad del usuario. Autopsy y The Sleuth Kit son las referencias de código abierto más utilizadas en el sector, mientras que FTK (Forensic Toolkit) y EnCase son las opciones comerciales preferidas en entornos judiciales por su trazabilidad y capacidad de indexación de grandes volúmenes de datos.
Herramientas para análisis de memoria RAM y red
La memoria RAM contiene información que desaparece al apagar el sistema: procesos activos, conexiones abiertas, contraseñas en texto claro y malware que solo existe en memoria. Volatility 3 es la herramienta de referencia para el análisis de memoria volátil, ya que permite examinar volcados de RAM de distintos sistemas operativos. Para el análisis del tráfico de red, Wireshark es el estándar del sector, porque captura y decodifica los paquetes que circularon durante el incidente.
Tipos de evidencia digital que se pueden analizar
La evidencia digital no se limita a archivos en un ordenador. Prácticamente cualquier dispositivo que genere, almacene o transmita datos puede convertirse en fuente de evidencia forense. La clave está en saber qué tipo de información puede encontrarse en cada soporte y qué herramientas permiten extraerla sin alterarla. A continuación se detallan las categorías más habituales en una investigación forense.
💻 Ordenadores y servidores
Sistemas de archivos, registros del sistema operativo, historial de navegación, correos electrónicos, documentos y archivos borrados.
📱 Dispositivos móviles
Mensajes, llamadas, ubicaciones GPS, aplicaciones instaladas, fotos y datos de uso, incluso de apps eliminadas.
🌐 Tráfico de red
Paquetes capturados, conexiones establecidas, puertos utilizados y comunicaciones entre dispositivos durante el incidente.
🧠 Memoria RAM
Procesos activos en el momento del incidente, conexiones en curso, contraseñas y fragmentos de malware que solo existen en memoria.
☁️ Entornos cloud y SaaS
Registros de actividad en plataformas como AWS, Azure o Google Cloud, y logs de aplicaciones SaaS como correo corporativo o herramientas de colaboración.
🗄️ Bases de datos y registros
Consultas ejecutadas, registros de acceso, modificaciones de datos y exportaciones no autorizadas que puedan indicar una filtración de información.
Vale la pena destacar que los entornos cloud añaden complejidad al análisis, porque los logs pueden estar distribuidos entre distintos proveedores y cada plataforma tiene sus propias políticas de retención de datos. Por eso, actuar con rapidez tras detectar un incidente es determinante: algunos registros desaparecen pasado cierto tiempo. Esta es una de las razones por las que los planes de respuesta a incidentes incluyen procedimientos forenses desde el primer momento.
¿Qué diferencia hay entre análisis forense digital y ciberseguridad?
Aunque están estrechamente relacionados, el análisis forense digital y la ciberseguridad responden a momentos distintos de un incidente. La ciberseguridad actúa antes y durante: protege los sistemas, detecta amenazas y responde en tiempo real para contener el daño. El análisis forense digital, en cambio, entra en acción después del incidente para reconstruir lo que ocurrió, documentarlo y obtener evidencias que puedan usarse legal o estratégicamente.
Dicho esto, ambas disciplinas se complementan. Los equipos de respuesta a incidentes (DFIR: Digital Forensics and Incident Response) integran las dos en un mismo flujo de trabajo. Mientras un especialista en ciberseguridad contiene el ataque, el analista forense empieza a preservar evidencias en paralelo, para que ningún rastro se pierda durante la fase de contención. Entender esta diferencia es clave para comprender el rol que ocupa cada profesional en un equipo de seguridad.
El perfil del analista forense digital
El analista forense digital es el profesional que ejecuta todo el proceso descrito en este artículo. Su trabajo combina habilidades técnicas muy específicas con una mentalidad metódica y orientada al detalle. Un error en el procedimiento, por pequeño que sea, puede comprometer el valor legal de toda la investigación, por lo que la precisión no es opcional, sino parte del oficio. Este perfil encaja directamente dentro del campo de la Ingeniería en Ciberseguridad.
Habilidades y conocimientos clave del analista forense digital
- Conocimiento de sistemas operativos: Dominio profundo de Windows, Linux y macOS a nivel de sistema de archivos y registros internos.
- Comprensión de redes: Saber interpretar tráfico de red, protocolos y logs de conexión para detectar comunicaciones sospechosas.
- Manejo de herramientas forenses: Experiencia práctica con Autopsy, Volatility, Wireshark, FTK y otras soluciones especializadas.
- Conocimiento legal básico: Entender qué hace admisible una evidencia digital y cómo mantener la cadena de custodia en distintas jurisdicciones.
- Análisis de malware: Capacidad para identificar código malicioso, entender su comportamiento y documentar su impacto en el sistema analizado.
- Redacción técnica: Habilidad para elaborar informes periciales claros, estructurados y comprensibles tanto para técnicos como para jueces o gerentes.
La formación en Ingeniería en Ciberseguridad proporciona la base técnica para desarrollar estas competencias. Con el tiempo, muchos analistas se especializan en un área concreta, como el análisis de dispositivos móviles, la informática forense de entornos cloud o la respuesta a incidentes con ransomware. La especialización aumenta el valor del profesional y amplía su campo de actuación en un mercado con demanda creciente de este tipo de perfiles.
Comprender los ciberataques desde sus fundamentos es un paso previo necesario para cualquier analista forense. Sin entender cómo operan los atacantes, técnicas como el movimiento lateral, la escalada de privilegios o la exfiltración de datos, es difícil saber qué rastros buscar ni cómo interpretarlos correctamente. El análisis forense eficaz exige ponerse en el lugar del atacante para anticipar qué evidencias dejó.
Preguntas frecuentes
¿Cuáles son las fases principales del análisis forense digital?
El análisis forense digital sigue cinco fases que deben ejecutarse en orden estricto: identificación del incidente y las fuentes de datos, preservación de la evidencia sin alterarla, adquisición y recopilación de los datos relevantes, análisis e interpretación de la información obtenida y, finalmente, documentación y elaboración del informe pericial. Cada fase alimenta a la siguiente y ninguna puede omitirse sin comprometer la validez técnica y legal del resultado. El orden no es arbitrario: responde a los principios de integridad y reproducibilidad que rigen toda investigación forense.
¿Qué es la cadena de custodia y por qué es tan importante?
La cadena de custodia es el registro documentado y continuo de todos los accesos, transferencias y manipulaciones que sufre una evidencia digital desde el momento en que se incauta hasta que se presenta en un tribunal o informe final. Su importancia radica en que, sin este registro, cualquier parte puede argumentar que la evidencia fue modificada o contaminada, lo que invalida su valor legal. Mantener la cadena de custodia implica registrar quién tocó la evidencia, cuándo, con qué herramienta y con qué resultado, respaldado siempre por hashes de verificación que demuestren que el contenido no cambió.
¿Qué herramientas profesionales se usan en el análisis forense digital?
Las herramientas varían según el tipo de evidencia que se analice. Para el análisis de disco se usan Autopsy, The Sleuth Kit, FTK Imager, EnCase y X-Ways Forensics. Para la memoria RAM, Volatility 3 es la referencia de código abierto, complementada con Magnet AXIOM. El tráfico de red se analiza con Wireshark y Zeek, mientras que para dispositivos móviles destaca Cellebrite UFED. El análisis de malware recurre a Ghidra y Cuckoo Sandbox. En la práctica, los investigadores combinan herramientas de distintas categorías porque un solo incidente suele dejar rastros en múltiples tipos de soporte.
¿Para qué sirve el informe pericial forense digital?
El informe pericial es el producto final de todo el proceso forense y tiene múltiples usos prácticos. Puede presentarse ante un tribunal como evidencia en un procedimiento judicial, usarse internamente para tomar decisiones de seguridad, entregarse a una aseguradora en caso de siniestro cibernético o enviarse a autoridades reguladoras cuando el incidente afecta a datos personales. Un buen informe pericial detalla las herramientas utilizadas, los hashes de verificación, la cadena de custodia completa y las conclusiones alcanzadas de forma clara y estructurada, de modo que cualquier otro perito pueda reproducir el análisis y llegar a los mismos resultados.
¿Qué tipo de dispositivos se pueden analizar en una investigación forense?
El análisis forense digital puede aplicarse a una variedad muy amplia de dispositivos y entornos. Los más habituales son ordenadores de escritorio y portátiles, servidores, teléfonos móviles y tabletas, dispositivos de almacenamiento externo como discos duros o memorias USB, y equipos de red como routers y switches. A estos se suman los entornos cloud y plataformas SaaS, que cada vez concentran más evidencia relevante en los incidentes modernos. La complejidad del análisis aumenta cuando la evidencia está distribuida entre distintos tipos de soporte o jurisdicciones geográficas.
¿Cuánto tiempo puede durar un análisis forense digital?
La duración de un análisis forense digital varía enormemente según la complejidad del incidente, el volumen de datos que se debe examinar y el número de dispositivos involucrados. Un análisis básico sobre un único dispositivo puede completarse en horas, mientras que una investigación que implica varios servidores, tráfico de red y dispositivos móviles puede extenderse durante semanas o incluso meses. Factores como el cifrado de los datos, la distribución en entornos cloud o la necesidad de coordinación con autoridades judiciales también influyen directamente en el tiempo total del proceso.
¿Qué relación tiene el análisis forense digital con la informática forense?
El análisis forense digital es la aplicación práctica de la informática forense a un caso concreto. La informática forense es la disciplina científica y metodológica que establece los principios, estándares y procedimientos que rigen toda investigación digital, mientras que el análisis forense es el proceso de ejecutar esos principios en un escenario real. Dicho de otro modo, la informática forense define el «cómo debe hacerse» y el análisis forense digital es el «hacerlo» en la práctica. Ambos términos se usan con frecuencia de forma intercambiable, aunque técnicamente la informática forense abarca un campo teórico y normativo más amplio.
Conclusión
El análisis forense digital es mucho más que buscar archivos en un disco duro. Es un proceso riguroso, ordenado y legalmente exigente que convierte los rastros digitales de un incidente en evidencias sólidas y verificables. Cada fase, desde la identificación hasta el informe pericial, tiene un propósito concreto y un impacto directo en la validez del resultado. Entender cómo funciona este proceso te da una perspectiva mucho más completa de lo que ocurre después de un ataque informático.
Lo que has visto aquí, las fases del proceso, la cadena de custodia, las herramientas especializadas y el perfil del analista, son los bloques sobre los que se construye cualquier investigación forense real. Si te interesa desarrollar estas habilidades, el siguiente paso es familiarizarte con las herramientas en entornos de práctica controlados y profundizar en los fundamentos legales que rodean la evidencia digital. Esa combinación, técnica más marco legal, es lo que define a un profesional completo en este campo. También te puede ser muy útil conocer cómo las copias de seguridad contra el ransomware forman parte de una estrategia de respuesta integral ante incidentes.
La Ingeniería en Ciberseguridad es un campo en constante evolución, y el análisis forense digital ocupa un lugar central dentro de él. En este sitio web encontrarás más contenidos que te ayudarán a seguir construyendo tu conocimiento, desde los fundamentos de la seguridad digital hasta las técnicas más especializadas del sector. Hay mucho más por explorar.
Sigue aprendiendo:

¿Qué es un ataque de día cero en ciberseguridad?

¿Qué es el malware y cómo mantener tus datos a salvo?
Ciberseguridad en aplicaciones móviles
Ciberseguridad para pequeñas empresas
Diferencia entre antivirus y EDR
Seguridad en redes inalámbricas: Conceptos clave

¿Qué es el antivirus y cómo protege tu dispositivo?

¿Cómo crear contraseñas seguras y robustas?