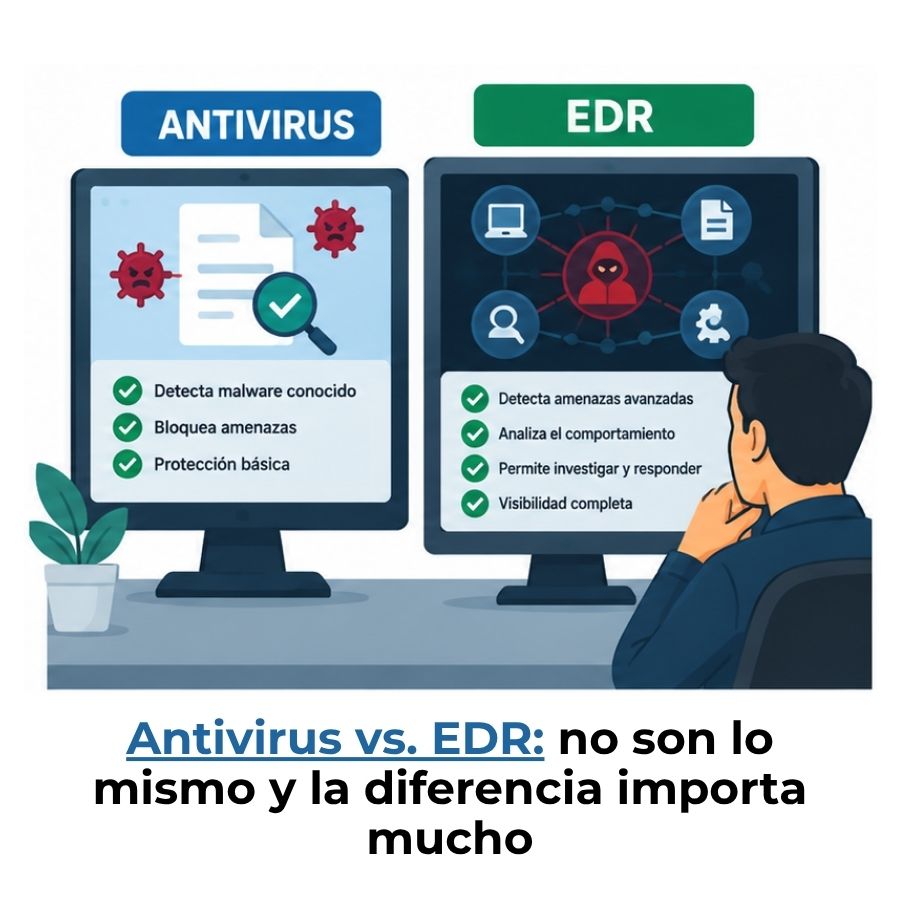
Tienes el antivirus activado, las actualizaciones al día y crees que tu equipo está protegido. Y quizás lo está… frente a lo que ya se conoce. El problema es que las amenazas más peligrosas de hoy fueron diseñadas para pasar justo por debajo de ese radar. Ahí es donde entra el EDR, una herramienta que muchos desconocen, aunque cambia por completo la forma de entender la seguridad en un sistema.
¿Qué es un antivirus y cómo protege tu dispositivo?
Un antivirus es un software diseñado para detectar, bloquear y eliminar programas maliciosos antes de que puedan causar daño en un dispositivo. Funciona como un guardián en la entrada: revisa cada archivo que intenta ejecutarse y lo compara con una base de datos de amenazas conocidas. Si hay coincidencia, actúa de inmediato y detiene el proceso.
Esta herramienta lleva décadas siendo el punto de partida en seguridad informática y sigue siendo útil hoy. Sin embargo, su eficacia depende directamente de cuán actualizada esté esa base de datos y de que la amenaza que intenta entrar ya haya sido catalogada previamente. Fuera de ese alcance, el antivirus trabaja con información limitada.
Detección por firmas: el mecanismo central del antivirus
El método de detección por firmas consiste en comparar cada archivo o proceso con un registro de patrones de código malicioso ya identificados. Cuando un archivo coincide exactamente con una de esas firmas, el antivirus lo bloquea o elimina sin necesidad de intervención humana. Es un proceso rápido, automatizado y muy eficiente para el volumen masivo de amenazas conocidas que circulan a diario.
Este mecanismo requiere que el proveedor del antivirus actualice continuamente su base de datos a medida que se descubren nuevas variantes de malware. El problema surge cuando aparece una amenaza totalmente nueva: hasta que no se analiza, se clasifica y se añade a la base de datos, el antivirus no tiene forma de reconocerla. Ese intervalo, conocido como «ventana de exposición», es donde los atacantes operan con más libertad.
Limitaciones del antivirus frente a amenazas modernas
Las técnicas de ataque evolucionaron de forma significativa desde que el antivirus se convirtió en estándar. Hoy existen amenazas que modifican su propio código cada vez que se ejecutan para evitar coincidir con cualquier firma registrada. A estas se las llama malware polimórfico, y son solo uno de los recursos que los atacantes usan para eludir la detección tradicional.
Además del malware polimórfico, hay otro tipo de ataque que el antivirus prácticamente no puede ver: el malware fileless, que opera directamente en la memoria del sistema sin escribir ningún archivo en el disco duro. Como el antivirus analiza archivos, una amenaza que no los usa apenas deja rastro que pueda detectar. Lo mismo ocurre con los exploits de día cero, que aprovechan vulnerabilidades desconocidas antes de que exista un parche o una firma asociada.
🦠 Malware polimórfico
Cambia su código en cada ejecución para no coincidir con ninguna firma ya registrada.
👻 Malware fileless
Opera en la memoria RAM sin dejar archivos en el disco, lo que lo hace prácticamente invisible para el antivirus.
🕳️ Exploits de día cero
Atacan vulnerabilidades desconocidas antes de que exista una firma o un parche que las cubra.
¿Qué es un EDR y en qué se diferencia del antivirus?
EDR son las siglas de Endpoint Detection and Response, que en español se traduce como Detección y Respuesta en Endpoints. Un endpoint es cualquier dispositivo conectado a una red: un ordenador portátil, un servidor, un teléfono corporativo. El EDR vigila de forma continua todo lo que ocurre en esos dispositivos, no solo cuando llega un archivo nuevo, sino en cada momento y con cada proceso activo. Es una capa de seguridad que opera de manera permanente, no solo en el momento de entrada.
A diferencia del antivirus, el EDR no necesita que una amenaza coincida con una firma conocida para actuar. Analiza el comportamiento de los procesos: qué hacen, qué conexiones abren, qué archivos modifican, qué comandos ejecutan. Si algo rompe el patrón habitual de comportamiento, el sistema lanza una alerta y puede tomar medidas automáticas sin esperar confirmación. Esto lo convierte en una herramienta especialmente valiosa frente a amenazas que el antivirus nunca ha visto antes. Profundizar en los conceptos de ciberdelincuencia ayuda a entender por qué esta capacidad de respuesta resulta tan necesaria hoy.
Monitoreo continuo y análisis de comportamiento
El monitoreo continuo es la característica que separa al EDR del antivirus de forma más clara. Mientras el antivirus actúa principalmente en el momento en que un archivo intenta ejecutarse, el EDR registra de manera permanente lo que ocurre en cada endpoint: qué procesos se inician, qué conexiones de red se abren, qué archivos del sistema se modifican y qué usuarios hacen qué acciones. Esta telemetría constante permite detectar patrones anómalos aunque no exista una firma de malware asociada.
El análisis de comportamiento se apoya, en muchos casos, en técnicas de aprendizaje automático que aprenden cómo se comporta normalmente un sistema y lanzan alertas cuando algo se desvía de ese patrón. Si un proceso empieza a cifrar archivos masivamente, a intentar conectarse a servidores externos desconocidos o a desactivar funciones de seguridad del sistema operativo, el EDR lo detecta aunque sea la primera vez que ese tipo de ataque aparece. Para quienes están desarrollando habilidades para trabajar en ciberseguridad, comprender este análisis es una competencia cada vez más demandada.
Respuesta automática ante incidentes
Detectar una amenaza es solo la mitad del trabajo. La respuesta automática es lo que convierte al EDR en una herramienta de contención real. Cuando identifica un comportamiento sospechoso, puede aislar el endpoint afectado de la red para evitar que la amenaza se propague, terminar procesos maliciosos en ejecución, revertir cambios realizados por el atacante y generar un registro forense completo del incidente para análisis posterior.
Esta capacidad de respuesta reduce drásticamente el tiempo que un atacante puede permanecer activo dentro de un sistema. En ciberseguridad, ese tiempo se llama «dwell time» o tiempo de permanencia, y reducirlo al mínimo es uno de los objetivos principales de cualquier estrategia de defensa. El antivirus actúa en la puerta de entrada; el EDR actúa dentro de la casa, en todo momento y ante cualquier movimiento sospechoso.
Diferencias clave entre antivirus y EDR
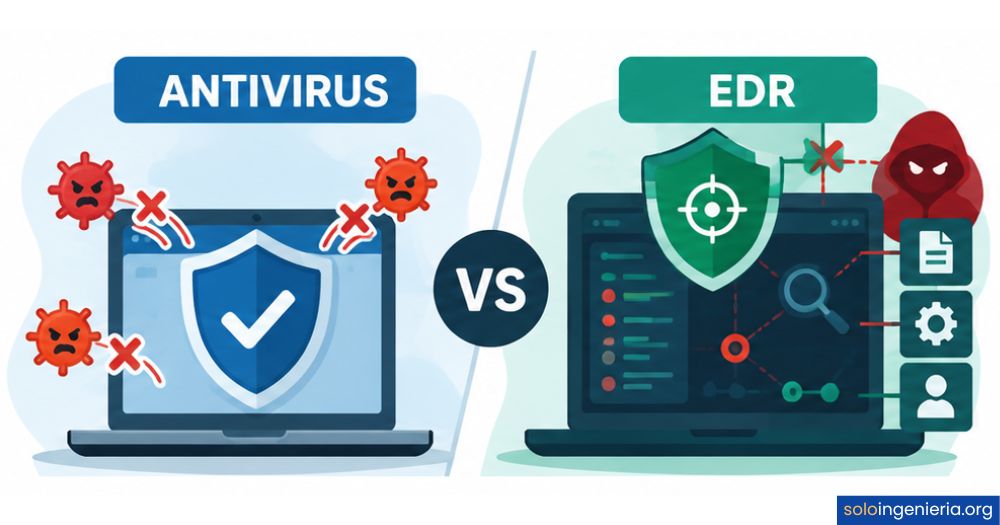
Aunque ambas herramientas apuntan a proteger los mismos dispositivos, su filosofía de funcionamiento es radicalmente distinta. Una forma clara de verlo: el antivirus previene, el EDR detecta y responde. Uno actúa antes de que la amenaza entre; el otro asume que algunas amenazas lograrán pasar y se prepara para actuar desde adentro. A continuación encontrarás una comparativa estructurada de sus características principales.
| Característica | Antivirus | EDR |
|---|---|---|
| Método de detección | Firmas conocidas | Análisis de comportamiento |
| Momento de actuación | En la entrada del archivo | De forma continua y en tiempo real |
| Amenazas que detecta | Malware conocido y catalogado | Conocidas, desconocidas y zero-day |
| Capacidad de respuesta | Bloquear o eliminar archivo | Aislar, revertir, analizar forensemente |
| Visibilidad del sistema | Limitada a archivos analizados | Total sobre procesos, red y usuarios |
| Registro forense | No disponible | Completo e histórico |
| Uso de IA o ML | Limitado o ausente | Integrado para detección de patrones |
| Complejidad de gestión | Baja, muy automatizada | Media-alta, requiere equipo especializado |
¿Cuándo usar un antivirus y cuándo necesitas un EDR?
No existe una respuesta universal, porque la elección depende del contexto: el tamaño del entorno, el tipo de datos que se manejan, el nivel de amenaza al que se está expuesto y los recursos disponibles para gestionar la seguridad. Lo que sí se puede decir con claridad es que el perfil de amenazas al que se enfrenta hoy cualquier organización —incluso una pequeña— hace que depender solo del antivirus sea una posición arriesgada.
Dicho esto, el antivirus sigue siendo la primera línea de defensa válida para entornos personales o muy pequeños, donde el volumen de amenazas es menor y no se gestionan datos especialmente sensibles. Para redes empresariales, entornos con múltiples usuarios, sistemas que almacenan información crítica o sectores como el financiero o el sanitario, el EDR no es un lujo: es una necesidad operativa. Conocer cómo se clasifican las vulnerabilidades informáticas ayuda a dimensionar el nivel de protección real que requiere cada entorno.
🛡️ Usa un antivirus si…
- Gestionas un dispositivo personal o doméstico.
- No manejas datos sensibles ni tienes acceso a redes corporativas.
- Buscas una protección base, fácil de instalar y mantener.
- Tu presupuesto de seguridad es muy limitado.
🔎 Necesitas un EDR si…
- Gestionas una red con múltiples endpoints y usuarios.
- Tu organización maneja datos confidenciales o críticos.
- Necesitas visibilidad completa sobre lo que ocurre en tus sistemas.
- Debes cumplir normativas de seguridad o privacidad de datos.
¿Pueden trabajar juntos el antivirus y el EDR?
Sí, y de hecho esa es la combinación que recomiendan la mayoría de los especialistas en Ingeniería en Ciberseguridad. Lejos de ser herramientas que se reemplazan mutuamente, el antivirus y el EDR se complementan en capas distintas. El antivirus bloquea eficientemente el enorme volumen de malware conocido que circula a diario, antes de que siquiera llegue a ejecutarse. El EDR cubre lo que el antivirus no puede ver.
Muchas soluciones modernas de seguridad integran ambas capacidades en una sola plataforma, combinando la detección por firmas del antivirus con el análisis de comportamiento y la respuesta automática del EDR. Esta integración reduce la carga operativa del equipo de seguridad y garantiza que no haya brechas entre las dos capas. Una estrategia de defensa madura no elige entre uno u otro: apila ambos con un propósito claro para cada uno. La gestión de identidades digitales es otro pilar que se integra de forma natural en este tipo de arquitecturas de seguridad multicapa.
«El antivirus detiene lo conocido en la puerta; el EDR vigila lo que entra, lo que se mueve y lo que intenta salir.»
Para quienes se forman en Ingeniería en Ciberseguridad, entender que la seguridad no se construye con una sola herramienta, sino con capas que se refuerzan mutuamente, es uno de los conceptos más importantes del campo. El nivel de protección que ofrece un antivirus es el punto de partida, no el destino final de una estrategia sólida.
Preguntas frecuentes
¿El EDR reemplaza completamente al antivirus?
No. Aunque el EDR ofrece capacidades mucho más amplias, el antivirus sigue siendo útil como primera capa de defensa contra el enorme volumen de malware conocido que circula a diario. El EDR no está diseñado para sustituir al antivirus, sino para añadir una capa de detección y respuesta que cubre lo que el antivirus no puede ver. Muchas organizaciones implementan ambas soluciones de forma integrada, aprovechando la eficiencia del antivirus contra amenazas conocidas y la inteligencia del EDR contra amenazas desconocidas o avanzadas.
¿Qué tipos de amenazas detecta un EDR que el antivirus no puede?
El EDR está diseñado para detectar amenazas que evaden la detección por firmas: malware polimórfico que cambia su código en cada ejecución, malware fileless que opera directamente en la memoria sin crear archivos, exploits de día cero que aprovechan vulnerabilidades aún sin catalogar, ataques de movimiento lateral dentro de una red y técnicas de persistencia avanzadas que los atacantes usan para mantenerse dentro de un sistema sin ser vistos durante largos periodos. Todas estas categorías son prácticamente invisibles para un antivirus tradicional.
¿Qué es un endpoint en ciberseguridad?
En ciberseguridad, un endpoint es cualquier dispositivo conectado a una red que puede ser punto de entrada o de riesgo para un ataque. Esto incluye ordenadores de escritorio, portátiles, servidores, teléfonos móviles corporativos, tabletas e incluso dispositivos IoT. Asegurar los endpoints es crítico porque representan los puntos de contacto entre los usuarios y los sistemas de una organización, y por tanto son los blancos más frecuentes de los atacantes. La seguridad de endpoints es una de las disciplinas centrales dentro de la Ingeniería en Ciberseguridad.
¿Qué es el análisis forense dentro de un EDR?
El análisis forense en un EDR consiste en reconstruir exactamente qué ocurrió durante un incidente de seguridad: qué proceso lo inició, qué archivos tocó, qué conexiones de red abrió, qué usuarios interactuaron y en qué momento. El EDR registra de forma continua esta telemetría, lo que permite a los equipos de seguridad analizar el ataque después de que ocurrió, entender su alcance real y tomar medidas para que no se repita. Esta capacidad forense es fundamental para cumplir con normativas de notificación de incidentes y para mejorar continuamente las defensas del sistema.
¿El EDR consume muchos recursos del sistema?
Las soluciones EDR modernas están optimizadas para funcionar en segundo plano con un impacto mínimo en el rendimiento del sistema. En los primeros años de la tecnología, el consumo de recursos era una preocupación legítima, pero las versiones actuales gestionan la recopilación y el envío de telemetría de forma eficiente, sin interferir con la productividad del usuario ni con las operaciones del sistema. El consumo real varía según el proveedor y la configuración, pero en entornos correctamente ajustados, el impacto es comparable al de cualquier software de seguridad bien optimizado.
¿Qué es XDR y en qué se diferencia del EDR?
XDR, que significa Extended Detection and Response, es una evolución del EDR que amplía la visibilidad más allá de los endpoints. Mientras el EDR se centra en los dispositivos individuales, el XDR integra también datos de la red, el correo electrónico, las aplicaciones en la nube y otros vectores de ataque, creando una visión unificada de toda la infraestructura de seguridad. Esto permite correlacionar eventos que, analizados por separado, podrían parecer inofensivos, pero que juntos revelan un ataque coordinado. El XDR está pensado para organizaciones con entornos complejos y equipos de seguridad especializados.
¿Cómo elige una organización entre antivirus y EDR?
La decisión depende de varios factores: el tamaño de la red, la sensibilidad de los datos que se manejan, el nivel de amenaza al que está expuesta la organización y los recursos humanos y técnicos disponibles para gestionar la seguridad. Una organización pequeña con recursos limitados puede empezar con un antivirus robusto; una empresa que maneja datos confidenciales, que opera en sectores regulados o que ha sufrido incidentes previos necesita la visibilidad y la capacidad de respuesta que solo el EDR proporciona. Lo más habitual en organizaciones maduras es implementar ambas soluciones de forma complementaria. Explorar el campo de la Ingeniería en Ciberseguridad permite entender con mayor profundidad cómo se toman estas decisiones en entornos reales.
Conclusión
El antivirus y el EDR no son rivales: son herramientas con enfoques distintos que responden a necesidades distintas. El antivirus bloquea con eficiencia lo que ya conoce; el EDR vigila, analiza y responde frente a lo que todavía no tiene nombre. Entender esta diferencia te da una visión más realista de cómo funciona la seguridad informática más allá del software instalado.
Ahora que conoces cómo opera cada una de estas herramientas, puedes identificar qué nivel de protección necesitas según el entorno con el que trabajes. Si gestionas dispositivos personales, el antivirus es un punto de partida sólido. Si te mueves en entornos corporativos o estudias Ingeniería en Ciberseguridad, el EDR pasa a ser parte del vocabulario cotidiano que debes dominar.
Hay mucho más por explorar dentro del campo de la ciberseguridad: desde cómo se clasifican y gestionan las vulnerabilidades hasta qué habilidades forman a un profesional completo en esta disciplina. En este sitio web encontrarás contenido pensado para acompañarte en ese recorrido, paso a paso y con la claridad que el tema merece.
Sigue aprendiendo:

¿Qué es el phishing y cómo funciona?
Ciberdelincuencia: Conocerla es la mejor defensa

Gestión de identidades digitales
Ciberseguridad para pequeñas empresas

Diferencia entre virus, gusano y troyano informático
Cifrado simétrico y asimétrico
Seguridad en redes inalámbricas: Conceptos clave

Normativas de ciberseguridad en América Latina