Imagina que alguien toma el control de la planta que distribuye el agua de tu ciudad, no desde adentro, sino desde otro continente. Eso no es ficción: es el tipo de escenario que los profesionales de la ciberseguridad industrial buscan prevenir cada día. Si quieres entender por qué los sistemas de control industrial son tan vulnerables y qué se hace para protegerlos, estás en el lugar correcto.
¿Qué es un sistema SCADA y por qué necesita protección?
SCADA son las siglas de Supervisory Control and Data Acquisition, que en español significa «Control de Supervisión y Adquisición de Datos». Se trata de un tipo de sistema informático diseñado para monitorear y controlar procesos industriales en tiempo real: desde una planta de tratamiento de aguas hasta una red de distribución eléctrica o una línea de producción automatizada. Su función es recopilar datos de sensores y dispositivos de campo, procesarlos y permitir que los operadores tomen decisiones o ejecuten acciones de forma local o remota.
La necesidad de proteger estos sistemas surge de un cambio de contexto que ocurrió de forma gradual, pero decisiva. Los sistemas SCADA no fueron diseñados originalmente para conectarse a internet; sin embargo, con la llegada de la Industria 4.0, muchas organizaciones optaron por abrir sus redes industriales a la conectividad externa para reducir costos y ganar eficiencia operativa. Ese paso, tomado sin las medidas de seguridad adecuadas, abrió puertas que antes no existían.
Componentes principales de un sistema SCADA
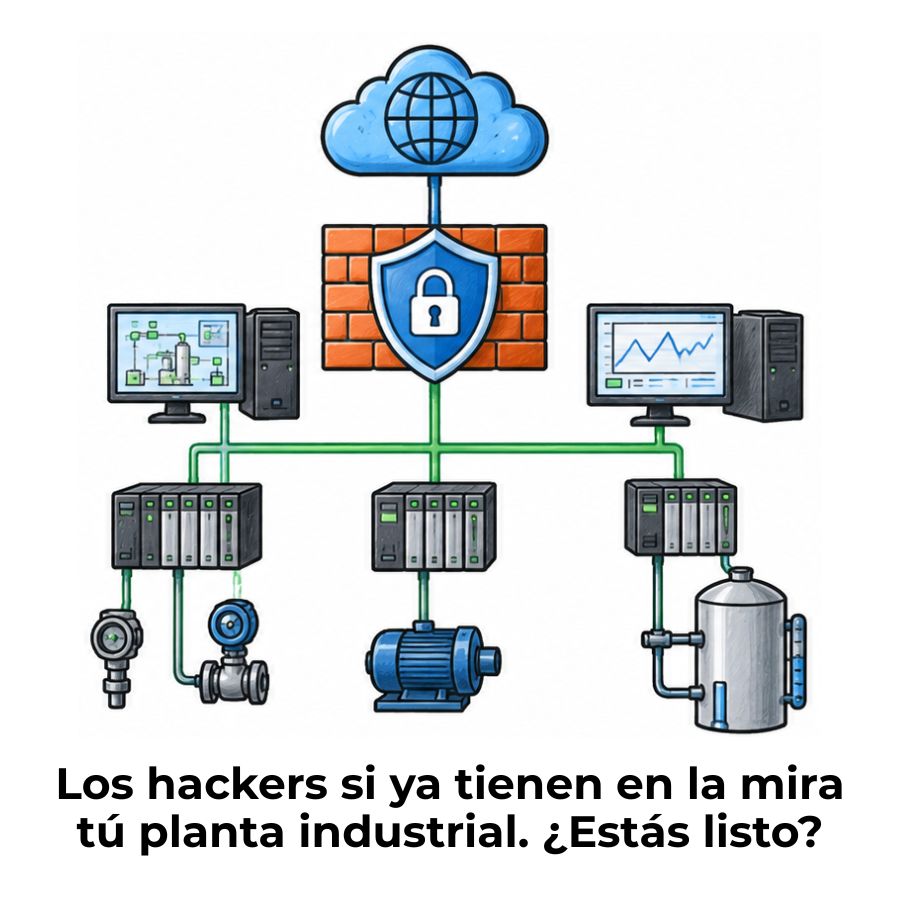
Un sistema SCADA típico está formado por varios elementos que trabajan en conjunto. Los sensores y unidades terminales remotas (RTU) recopilan datos del entorno físico, como temperatura, presión o caudal. Los controladores lógicos programables (PLC) procesan esas señales y ejecutan acciones automatizadas. La interfaz hombre-máquina (HMI) es la pantalla que usa el operador para visualizar el estado del sistema y actuar sobre él. Todo eso converge en un servidor central que almacena, procesa y distribuye la información.
Entender estos componentes es clave para comprender dónde pueden surgir las vulnerabilidades, porque cada punto de la arquitectura representa una posible superficie de ataque. Un sensor comprometido puede enviar datos falsos; un PLC intervenido puede ejecutar comandos no autorizados; una HMI expuesta puede convertirse en la puerta de entrada de un atacante.
¿Por qué los sistemas SCADA se convirtieron en objetivo de ataques?
Durante décadas, los sistemas SCADA operaron de forma aislada, conectados solo a redes internas y fuera del alcance de internet. Ese aislamiento, conocido como «air gap», era en sí mismo una capa de protección. La llegada de la Industria 4.0 rompió ese aislamiento: las empresas abrieron sus redes industriales para ganar eficiencia y reducir costos de mantenimiento, pero lo hicieron con sistemas que no habían sido diseñados para ese nuevo entorno.
El resultado es que hoy los sistemas SCADA son objetivos atractivos para actores maliciosos porque controlan procesos con impacto real en la vida de las personas. Afectar una planta de agua, una red eléctrica o un sistema de transporte tiene consecuencias físicas que van mucho más allá de lo digital, lo que los convierte en blancos de alto valor para el cibercrimen y el espionaje industrial.
Principales vulnerabilidades de los sistemas SCADA
Identificar las debilidades de un sistema es el primer paso para protegerlo. En el caso de los sistemas SCADA, las vulnerabilidades no siempre provienen de ataques sofisticados; con frecuencia, son el resultado de decisiones de diseño tomadas en otro contexto tecnológico y que hoy representan riesgos reales. Conocer estas fallas permite priorizar las acciones correctivas con criterio.
Protocolos de comunicación obsoletos y sin cifrado
Muchos sistemas SCADA utilizan protocolos de comunicación como Modbus, DNP3 o Profibus, que fueron desarrollados décadas atrás cuando la seguridad no era una prioridad de diseño. Estos protocolos no incluyen mecanismos de autenticación ni cifrado de forma nativa, lo que significa que cualquier actor que logre acceder a la red de comunicaciones puede leer, modificar o inyectar datos sin que el sistema lo detecte. Esta situación es especialmente crítica en entornos donde se transmiten comandos hacia actuadores físicos.
Configuraciones inseguras por defecto
Una configuración insegura por defecto ocurre cuando un dispositivo o software se instala con credenciales genéricas —como «admin/admin»— o con servicios y puertos innecesarios activados. En los entornos industriales, esto es más común de lo que parece, porque la prioridad histórica en estos sistemas siempre ha sido la disponibilidad operativa, no la seguridad. El resultado es que muchos equipos quedan expuestos con sus configuraciones de fábrica, listas para ser exploradas por herramientas de escaneo automático disponibles en internet.
Falta de segmentación de red y control de acceso
Cuando todos los dispositivos de un entorno SCADA comparten la misma red sin separaciones lógicas, un atacante que logra acceder a cualquier punto tiene potencialmente alcance a todo el sistema. La ausencia de segmentación convierte un incidente puntual en una brecha total. A esto se suma la falta de control de acceso granular: si cualquier usuario puede interactuar con cualquier dispositivo, el principio de mínimo privilegio —uno de los pilares de la seguridad— queda completamente ignorado.
¿Cuáles son las amenazas más comunes que enfrentan los sistemas SCADA?
Conocer el tipo de ataque que puede recibir un sistema SCADA no es solo un ejercicio académico; es una forma de anticiparse a los escenarios más probables y diseñar defensas ajustadas a la realidad. Las amenazas no son iguales para todos los entornos, pero existen patrones recurrentes que los profesionales de la Ingeniería en Ciberseguridad identifican con frecuencia en auditorías y análisis de incidentes industriales.
Malware y ataques de denegación de servicio (DoS)
El malware diseñado para entornos industriales es especialmente peligroso porque puede alterar el comportamiento de los controladores sin generar alarmas visibles para los operadores. Un caso emblemático fue el gusano Stuxnet, que modificó el funcionamiento de centrifugadoras nucleares sin que nadie lo notara durante meses. Por otro lado, los ataques de denegación de servicio (DoS) buscan saturar los recursos del sistema hasta que deje de responder, lo que en un entorno industrial puede traducirse en paradas de producción con costos operativos y consecuencias físicas inmediatas.
Ataques de intermediario (man-in-the-middle)
Un ataque de intermediario ocurre cuando un actor malicioso se posiciona entre dos dispositivos que se comunican y es capaz de leer, modificar o redirigir los mensajes sin que ninguna de las partes lo detecte. En un entorno SCADA, esto puede significar que los comandos enviados desde la sala de control hacia un PLC sean alterados en tránsito, haciendo que el controlador ejecute acciones distintas a las ordenadas. Este tipo de ataque es posible precisamente porque muchos protocolos industriales no verifican la identidad del emisor ni protegen la integridad del mensaje.
Amenazas internas y errores humanos
No todos los incidentes de seguridad en entornos SCADA provienen de actores externos. El error humano y las amenazas internas representan una porción significativa de los incidentes registrados. Un operador que usa una contraseña débil, un técnico que conecta una USB sin revisar su contenido o un empleado descontento con acceso privilegiado pueden comprometer la seguridad del sistema sin necesidad de herramientas de hacking sofisticadas. Este tipo de riesgo no se resuelve solo con tecnología: requiere procesos, políticas y formación continua.
Tipos de amenazas en sistemas SCADA
🦠 Malware industrial
Altera el comportamiento de PLCs y RTUs sin activar alarmas visibles.
🚫 Ataque DoS
Satura los recursos del sistema hasta interrumpir la operación industrial.
🎭 Man-in-the-middle
Intercepta y modifica comandos entre la sala de control y los dispositivos de campo.
👤 Amenaza interna
Errores o acciones maliciosas de personas con acceso legítimo al sistema.
Estrategias clave para proteger los sistemas SCADA
La protección de un sistema SCADA no se consigue con una sola medida; requiere una combinación de controles técnicos, organizativos y procedimentales que actúen de forma coordinada. El objetivo es reducir la superficie de ataque, dificultar el acceso no autorizado y detectar actividad anómala lo antes posible. A continuación se describen las estrategias que los profesionales de seguridad industrial aplican con mayor frecuencia y que han demostrado resultados concretos.
Segmentación de red y zonas de seguridad
La segmentación consiste en dividir la red del entorno SCADA en zonas lógicas separadas, de modo que el tráfico entre ellas deba pasar por puntos de control. El modelo de referencia más utilizado es el Modelo de Purdue, que organiza la arquitectura industrial en niveles que van desde los dispositivos de campo hasta los sistemas corporativos, con zonas desmilitarizadas (DMZ) entre ellos. Si un atacante logra comprometer un segmento, la segmentación impide que se propague libremente al resto del sistema.
Autenticación multifactor y gestión de accesos
La autenticación multifactor (MFA) añade una capa adicional de verificación al proceso de acceso: no basta con introducir una contraseña, sino que el sistema también exige confirmar la identidad mediante un segundo factor, como un código temporal o un dispositivo físico. Aplicar MFA en los accesos a la HMI y al servidor SCADA reduce significativamente el riesgo de accesos no autorizados, incluso cuando las credenciales de un usuario han sido comprometidas. Además, la gestión de accesos bajo el principio de mínimo privilegio asegura que cada persona solo puede interactuar con lo estrictamente necesario para su función.
Cifrado de comunicaciones y acceso remoto seguro
Cifrar las comunicaciones dentro de un entorno SCADA significa que, aunque un atacante logre interceptar el tráfico, no podrá leer ni modificar su contenido de forma útil. Para el acceso remoto —que se ha vuelto habitual en el mantenimiento industrial—, el uso de redes privadas virtuales (VPN) con cifrado robusto es una práctica mínima recomendada. Esto evita que las sesiones remotas viajen por internet en texto plano y sean interceptadas por herramientas de captura de paquetes disponibles públicamente. La seguridad en la nube también juega un papel creciente cuando parte de la gestión SCADA se desplaza a entornos híbridos.
Sistemas de detección de intrusiones (IDS)
Un sistema de detección de intrusiones (IDS) monitorea el tráfico de la red industrial en busca de comportamientos anómalos o patrones conocidos de ataque. A diferencia de un firewall, que bloquea accesos basándose en reglas predefinidas, un IDS industrial analiza el comportamiento del tráfico en tiempo real y genera alertas cuando detecta algo fuera de lo normal. Existen soluciones de IDS diseñadas específicamente para entornos OT que comprenden los protocolos industriales y pueden distinguir entre tráfico legítimo y tráfico sospechoso sin interrumpir la operación.
Normas y estándares internacionales para la seguridad SCADA
Trabajar con sistemas SCADA sin un marco normativo de referencia es como construir un edificio sin planos: puede funcionar durante un tiempo, pero la probabilidad de que algo falle es alta. Los estándares internacionales ofrecen una hoja de ruta estructurada para implementar controles de seguridad verificables y sostenibles, y son cada vez más exigidos por reguladores y clientes en sectores de infraestructura crítica.
La norma ISA/IEC 62443 como referencia principal
La norma ISA/IEC 62443 es el estándar de referencia por excelencia para la ciberseguridad en sistemas de automatización y control industrial. Organiza los requisitos de seguridad en siete grupos funcionales que abarcan desde el control de acceso y la integridad del sistema hasta la disponibilidad y la gestión de respuesta a incidentes. Su estructura por niveles de madurez permite que las organizaciones la adopten de forma progresiva, ajustando la implementación a sus recursos y al riesgo real de su entorno. Fue desarrollada por la International Society of Automation (ISA) y adoptada por la Comisión Electrotécnica Internacional (IEC), lo que le da alcance global.
«La norma ISA/IEC 62443 establece un marco integral para la seguridad de los sistemas de automatización y control industrial en sectores como la energía, el agua y la industria química.»
NIST SP 800-82 y su aplicación práctica
El documento NIST SP 800-82, publicado por el Instituto Nacional de Estándares y Tecnología de Estados Unidos, proporciona orientación específica para la protección de sistemas de control industrial, incluidos los sistemas SCADA. Su marco de cinco funciones —Identificar, Proteger, Detectar, Responder y Recuperar— ofrece una estructura amplia y adaptable que puede aplicarse en organizaciones de distintos tamaños y sectores. A diferencia de la IEC 62443, el NIST no prescribe soluciones técnicas concretas, sino que orienta el proceso de gestión de riesgos desde una perspectiva de resultados.
Comparativa de estándares principales para SCADA
ISA/IEC 62443
Específico para sistemas industriales. Define niveles de seguridad y requisitos funcionales agrupados en siete categorías.
NIST SP 800-82
Marco de gestión de riesgos para ICS y SCADA. Orientado a resultados, adaptable a cualquier sector y tamaño de organización.
ISO/IEC 27001
Estándar de gestión de seguridad de la información. Complementa la IEC 62443 en aspectos organizativos y de gobernanza.
El factor humano en la protección de los sistemas SCADA
Ningún sistema de protección técnica es efectivo si las personas que lo operan no entienden por qué existen esas medidas o no han recibido la formación adecuada para aplicarlas. El error humano está detrás de una gran parte de los incidentes de seguridad en entornos industriales, y no siempre se trata de descuidos evidentes: a veces basta con no cambiar una contraseña por defecto, abrir un archivo adjunto en un correo de phishing o conectar un dispositivo USB personal a un equipo de control.
La concientización en ciberseguridad es, por eso, una de las inversiones más rentables que puede hacer una organización industrial. Formar a los operadores, técnicos y personal de mantenimiento en prácticas básicas de higiene digital —como identificar correos fraudulentos, gestionar contraseñas de forma segura o reportar comportamientos anómalos— puede evitar incidentes que ninguna solución tecnológica habría detectado a tiempo.
Además, es importante establecer procedimientos claros para situaciones de riesgo: qué hacer si un dispositivo se comporta de forma inesperada, a quién avisar ante una alerta del IDS o cómo proceder si se sospecha que un equipo ha sido comprometido. Tener protocolos de respuesta documentados y practicados marca la diferencia entre un incidente contenido y una crisis operativa de gran escala. La auditoría de ciberseguridad empresarial permite identificar brechas en estos procedimientos antes de que un atacante las encuentre primero.
El tema del factor humano también conecta directamente con la Ingeniería en Ciberseguridad como disciplina: los profesionales que se forman en este campo aprenden no solo a implementar controles técnicos, sino también a diseñar programas de formación, evaluar el nivel de madurez de seguridad de una organización y comunicar el riesgo en términos que la dirección pueda entender y priorizar. Para quienes quieren explorar ese camino desde la academia, revisar temas de tesis de Ingeniería en Ciberseguridad relacionados con entornos industriales puede ser un buen punto de partida.
Preguntas frecuentes
¿Qué significa SCADA y para qué se usa?
SCADA son las siglas de Supervisory Control and Data Acquisition. Se trata de un sistema que permite monitorear y controlar procesos industriales en tiempo real, como la distribución de agua potable, la generación de electricidad, el transporte ferroviario o la producción fabril. Recopila datos de sensores y dispositivos de campo, los procesa y los presenta a los operadores a través de interfaces visuales, permitiéndoles actuar sobre el proceso de forma local o remota.
¿Por qué los sistemas SCADA son vulnerables a ciberataques?
Los sistemas SCADA fueron diseñados décadas atrás, cuando la conectividad a internet no existía como contexto operativo. Su diseño original priorizaba la disponibilidad y la funcionalidad sobre la seguridad, por lo que muchos protocolos de comunicación no incluyen cifrado ni autenticación. Cuando estas redes se conectaron a internet para ganar eficiencia, heredaron todos esos riesgos sin haber sido actualizadas para enfrentarlos. A eso se suman las dificultades para aplicar parches sin interrumpir la operación y la falta de formación en ciberseguridad del personal técnico industrial.
¿Cuál es el estándar de seguridad más importante para los sistemas SCADA?
La norma ISA/IEC 62443 es el estándar de referencia más completo y reconocido a nivel internacional para la ciberseguridad en sistemas de automatización y control industrial, incluyendo los sistemas SCADA. Fue desarrollada por la International Society of Automation y adoptada por la Comisión Electrotécnica Internacional. Define requisitos funcionales agrupados en siete categorías y establece niveles de seguridad progresivos que permiten a las organizaciones implementarla de forma gradual según su madurez y riesgo. El NIST SP 800-82 es otro marco muy utilizado, especialmente en organizaciones de América del Norte.
¿Qué es la segmentación de red en un entorno SCADA?
La segmentación de red consiste en dividir la red industrial en zonas lógicas separadas mediante cortafuegos, switches administrados o zonas desmilitarizadas (DMZ), de modo que el tráfico entre ellas deba pasar por puntos de control con reglas definidas. En un entorno SCADA, esto significa que los dispositivos de campo, los controladores y los sistemas de supervisión operan en segmentos distintos y no pueden comunicarse libremente entre sí ni con la red corporativa. Si un atacante compromete un segmento, la segmentación limita el alcance de la intrusión y evita que se propague al resto del sistema.
¿Cómo se conecta la protección SCADA con la Ingeniería en Ciberseguridad?
La protección de los sistemas SCADA es uno de los ámbitos más especializados dentro de la Ingeniería en Ciberseguridad, conocido como ciberseguridad OT (Operational Technology). Los profesionales formados en esta disciplina aprenden a aplicar controles técnicos y organizativos en entornos industriales, a interpretar normas como la IEC 62443, a realizar análisis de riesgos en infraestructuras críticas y a diseñar arquitecturas de red seguras. También participan en auditorías, respuesta a incidentes y programas de concientización orientados a personal técnico no especializado en seguridad. La criptografía poscuántica es además un área emergente que comenzará a influir en los protocolos de comunicación de sistemas críticos como los SCADA en los próximos años.
¿Qué papel juega el error humano en los incidentes de seguridad SCADA?
El error humano es uno de los factores más recurrentes en los incidentes de ciberseguridad dentro de entornos industriales. Puede manifestarse como el uso de contraseñas por defecto que nunca se cambian, la apertura de correos maliciosos por parte del personal técnico, la conexión de dispositivos USB sin revisar o la falta de reporte ante comportamientos anómalos del sistema. Ninguna de estas situaciones requiere que el atacante sea especialmente sofisticado; en muchos casos, la explotación de errores humanos es más sencilla que atacar directamente la tecnología. Por eso, los programas de formación y concientización son una parte tan importante de cualquier estrategia de protección.
¿Qué es un ataque man-in-the-middle en un sistema SCADA?
Un ataque man-in-the-middle en un sistema SCADA ocurre cuando un actor malicioso se posiciona entre dos dispositivos que se comunican —por ejemplo, entre la sala de control y un PLC— y logra interceptar, leer o modificar los mensajes que se intercambian sin que ninguna de las partes lo detecte. En la práctica, esto puede significar que los comandos enviados desde el operador al controlador sean alterados en tránsito, haciendo que el dispositivo ejecute acciones no autorizadas. Este tipo de ataque es posible porque muchos protocolos industriales como Modbus no verifican la identidad del emisor ni protegen la integridad de los datos transmitidos.
Conclusión
Los sistemas SCADA son el sistema nervioso de las infraestructuras que sostienen la vida cotidiana: el agua que llega a tu casa, la luz que alimenta tus dispositivos y las redes de transporte que usas cada día dependen de ellos. Protegerlos no es una opción técnica secundaria; es una responsabilidad que combina tecnología, organización y cultura de seguridad en partes iguales.
A lo largo de este contenido has visto que las vulnerabilidades más comunes no siempre son las más complejas, y que las estrategias más efectivas —segmentación de red, autenticación multifactor, cifrado, IDS y formación del personal— son acciones concretas que puedes empezar a entender y aplicar desde hoy. Adoptar marcos como la IEC 62443 o el NIST SP 800-82 te da una hoja de ruta clara para hacerlo de forma ordenada y verificable.
Si te interesa seguir profundizando en este campo, este sitio web tiene mucho más que explorar sobre Ingeniería en Ciberseguridad, desde los fundamentos hasta las tendencias más avanzadas del sector. Cada tema que dominas es un paso más hacia convertirte en alguien capaz de proteger lo que realmente importa.
Sigue aprendiendo:
¿Dónde estudiar ingeniería en ciberseguridad?
Las vulnerabilidades informáticas

Diferencia entre virus, gusano y troyano informático

¿Qué es un ataque DDoS y cómo funciona?

¿Qué es el antivirus y cómo protege tu dispositivo?

Normativas de ciberseguridad en América Latina
Informática forense: Convierte evidencias digitales en pruebas reales
Concientización en ciberseguridad: Menos ataques, más control