Todo el cifrado que protege tus contraseñas, tus correos y tus transacciones bancarias descansa sobre un supuesto: que ciertos problemas matemáticos son demasiado difíciles de resolver. Las computadoras cuánticas están a punto de desafiar ese supuesto. Antes de que eso suceda, ya existe una respuesta técnica. Se llama criptografía poscuántica, y entenderla es más accesible de lo que parece.
¿Qué es la criptografía poscuántica?
La criptografía poscuántica, también conocida como PQC por sus siglas en inglés (Post-Quantum Cryptography), es el conjunto de algoritmos criptográficos diseñados para resistir ataques tanto de computadoras convencionales como de futuras computadoras cuánticas. Su nombre puede sonar avanzado, pero la idea central es sencilla: se trata de crear nuevas cerraduras matemáticas que ni siquiera las máquinas más potentes del futuro puedan forzar.
Lo que distingue a estos algoritmos no es que necesiten hardware cuántico para ejecutarse. Al contrario, corren perfectamente en los procesadores que ya existen hoy. Lo que cambia es la naturaleza del problema matemático sobre el que se apoyan, uno que las computadoras cuánticas tampoco podrían resolver en un tiempo razonable.
La criptografía poscuántica no nació de la nada. Organismos como el Instituto Nacional de Estándares y Tecnología de los Estados Unidos (NIST) llevan casi una década coordinando a investigadores de todo el mundo para desarrollar y validar estos nuevos algoritmos. El resultado de ese esfuerzo colectivo son los primeros estándares oficiales, publicados en agosto de 2024, que ya marcan el camino que seguirán gobiernos, empresas y desarrolladores en los próximos años.
¿Por qué la computación cuántica amenaza al cifrado actual?
Para entender el problema, conviene saber cómo funciona el cifrado que usas hoy sin darte cuenta. Cuando accedes a tu banco en línea o envías un mensaje por una app segura, tu información viaja protegida por algoritmos como RSA o la criptografía de curva elíptica (ECC). Estos métodos se apoyan en problemas matemáticos extremadamente difíciles de resolver: factorizar números enormes o calcular logaritmos discretos.
Una computadora convencional tardaría miles de años en romper esas barreras. El problema es que las computadoras cuánticas no siguen las mismas reglas de cálculo. Operan con qubits que pueden existir en múltiples estados simultáneamente, lo que les permite explorar millones de combinaciones en paralelo. Esa capacidad cambia radicalmente el panorama.
El algoritmo de Shor y el fin de RSA
En 1994, el matemático Peter Shor formuló un algoritmo que, ejecutado en una computadora cuántica suficientemente potente, podría factorizar números grandes de forma eficiente. Eso significa que RSA, el pilar del cifrado asimétrico durante décadas, quedaría expuesto. Lo mismo ocurriría con ECDH y ECDSA, algoritmos que protegen desde conexiones web hasta firmas digitales de contratos.
La computadora cuántica capaz de ejecutar el algoritmo de Shor a escala todavía no existe, pero los avances son constantes. El chip Willow de Google, presentado a finales de 2024, realizó en poco más de tres minutos operaciones que a los sistemas convencionales les llevarían miles de años. La brecha se estrecha, y la pregunta ya no es si llegará ese momento, sino cuánto tiempo tienen las organizaciones para prepararse.
El ataque «harvest now, decrypt later»
Existe una amenaza que no espera a que las computadoras cuánticas maduren: el ataque conocido como «harvest now, decrypt later» (captura ahora, descifra después). La lógica es alarmante: actores maliciosos ya están recopilando grandes volúmenes de datos cifrados hoy, almacenándolos con paciencia, para descifrarlos en el futuro cuando cuenten con la capacidad cuántica necesaria.
Esto convierte la amenaza cuántica en un problema presente, no futuro. Los datos con valor estratégico o sensible a largo plazo, como registros médicos, secretos industriales o comunicaciones diplomáticas, ya están en riesgo si están protegidos únicamente con cifrado clásico. Por eso la transición a la criptografía poscuántica no puede posponerse hasta que las computadoras cuánticas sean una realidad masiva.
⚠️ ¿Por qué es urgente actuar ahora?
- Los datos se capturan hoy: Los atacantes almacenan información cifrada hoy para descifrarla cuando tengan acceso a computación cuántica.
- La transición es lenta: Migrar sistemas de cifrado en organizaciones grandes lleva años de planificación, pruebas e implementación.
- Los reguladores ya actúan: La Unión Europea exige la transición a criptografía poscuántica en infraestructuras críticas antes de 2030.
- Los estándares ya están listos: El NIST publicó sus primeros tres estándares oficiales en agosto de 2024, eliminando la excusa de «todavía no hay guía».
Tipos de criptografía poscuántica
Los algoritmos poscuánticos no son todos iguales. Se agrupan según el tipo de problema matemático sobre el que se apoyan. Cada familia tiene fortalezas distintas en términos de velocidad, tamaño de las claves y nivel de madurez. Conocer estas familias te ayuda a entender por qué los estándares actuales combinan varios enfoques en lugar de apostar por uno solo.
Basada en retículos
La criptografía basada en retículos (lattice-based cryptography) es la familia más destacada dentro del panorama poscuántico. Se apoya en la dificultad de encontrar vectores cortos dentro de estructuras matemáticas de alta dimensión, problemas que ni las computadoras clásicas ni las cuánticas pueden resolver eficientemente. ML-KEM y ML-DSA, los dos algoritmos más importantes del NIST, pertenecen a esta familia.
Su popularidad se explica por un balance muy favorable: ofrecen claves de tamaño razonable, operaciones rápidas y una base matemática sólida con décadas de análisis académico. Son la opción preferida para reemplazar RSA y ECC en la mayoría de los casos de uso cotidianos, desde conexiones web seguras hasta certificados digitales.
Basada en hash
La criptografía basada en funciones hash tiene una ventaja que pocas familias pueden presumir: su seguridad depende de propiedades matemáticas muy bien comprendidas y analizadas durante décadas. Los esquemas de firma digital que la utilizan no descansan en suposiciones matemáticas nuevas o poco probadas, lo que los convierte en una opción conservadora y confiable.
El estándar SLH-DSA, derivado del algoritmo SPHINCS+, es el representante más importante de esta familia dentro del marco del NIST. Su principal desventaja es que genera firmas de mayor tamaño en comparación con los algoritmos basados en retículos, lo que puede impactar el rendimiento en entornos con ancho de banda limitado. Sin embargo, está pensado como solución de respaldo robusta ante posibles vulnerabilidades futuras en otros algoritmos.
Basada en códigos de corrección de errores
Esta familia se basa en la dificultad de decodificar ciertos tipos de códigos lineales cuando se introducen errores aleatorios. Sus raíces teóricas se remontan a los años setenta con el trabajo de Robert McEliece, lo que la convierte en una de las propuestas con el historial de análisis de seguridad más largo dentro de la criptografía poscuántica. Algoritmos como Classic McEliece y HQC pertenecen a esta categoría.
Su principal limitación práctica es el tamaño de las claves públicas, que puede ser significativamente mayor que en otras familias. Por eso su adopción se orienta hacia entornos especializados donde el almacenamiento y el ancho de banda no son restricciones críticas, mientras que la longevidad de la seguridad sí lo es.
Los algoritmos poscuánticos aprobados por el NIST
En agosto de 2024, el NIST publicó los primeros tres estándares oficiales de criptografía poscuántica, cerrando un proceso de evaluación que comenzó en 2016 con la convocatoria abierta a criptógrafos de todo el mundo. Este hito marcó el inicio formal de la era poscuántica en la seguridad digital, al ofrecer a gobiernos y empresas una guía concreta sobre qué algoritmos adoptar.
ML-KEM (CRYSTALS-Kyber)
ML-KEM, publicado bajo el estándar FIPS 203, es el algoritmo diseñado para el intercambio seguro de claves. Su función es permitir que dos partes, por ejemplo, un navegador y un servidor web, acuerden una clave de cifrado compartida sin que nadie que intercepte la comunicación pueda conocerla. Reemplaza directamente a RSA y ECDH en ese rol.
Su adopción se justifica por razones prácticas muy concretas: genera claves de tamaño relativamente pequeño, opera con velocidades comparables o superiores a los algoritmos clásicos que reemplaza y tiene una base matemática en retículos que ha resistido años de análisis sin debilidades conocidas. Es el candidato natural para asegurar conexiones TLS, VPN y comunicaciones en tiempo real.
ML-DSA (CRYSTALS-Dilithium) y SLH-DSA (SPHINCS+)
ML-DSA, estándar FIPS 204, y SLH-DSA, estándar FIPS 205, cubren el terreno de las firmas digitales poscuánticas. Una firma digital sirve para verificar que un mensaje, documento o software proviene realmente de quien dice ser su autor, y que no ha sido alterado en el camino. Sin firmas digitales confiables, la autenticación en internet colapsa.
El NIST recomienda ML-DSA como algoritmo principal para firmas, gracias a su equilibrio entre velocidad y tamaño de firma. SLH-DSA funciona como solución de respaldo: más conservadora, basada en funciones hash con décadas de análisis, y pensada para escenarios donde se prioriza la robustez a largo plazo sobre el rendimiento. Tener dos opciones paralelas reduce el riesgo de que una vulnerabilidad futura deje sin protección a todos los sistemas simultáneamente.
Criptografía clásica vs. criptografía poscuántica
Comprender las diferencias entre ambos enfoques ayuda a calibrar la magnitud del cambio que se avecina. No se trata de una actualización menor: es una transformación de los fundamentos matemáticos sobre los que descansa la seguridad digital global. La siguiente tabla resume los puntos de comparación más relevantes para quien se acerca al tema por primera vez.
| Característica | Criptografía clásica | Criptografía poscuántica |
|---|---|---|
| Base matemática | Factorización de números grandes, logaritmos discretos | Retículos, hash, códigos de corrección de errores |
| Vulnerabilidad cuántica | Alta (algoritmo de Shor la compromete) | Diseñada para resistir ataques cuánticos |
| Hardware necesario | Computadoras convencionales | Computadoras convencionales (misma base) |
| Ejemplos de algoritmos | RSA, ECDH, ECDSA, Diffie-Hellman | ML-KEM, ML-DSA, SLH-DSA, FALCON |
| Estado de los estándares | Estándares maduros, ampliamente implementados | Primeros estándares NIST publicados en 2024 |
| Tamaño de claves | Relativamente pequeño (2048-4096 bits en RSA) | Variable; algunos más grandes, otros comparables |
| Urgencia de migración | — | Alta para datos con valor a largo plazo |
Vale la pena destacar un punto que suele generar confusión: la criptografía poscuántica no requiere computadoras cuánticas para funcionar. Los algoritmos corren en el mismo hardware de hoy. Lo que cambia es la naturaleza del problema que los protege, diseñado para que ni las máquinas cuánticas del futuro puedan resolverlo eficientemente.
¿Cómo funciona la criptografía poscuántica en la práctica?
Imagina que quieres enviar un mensaje confidencial a alguien. Con criptografía clásica, usas su clave pública (matemáticamente vinculada a un problema de factorización) para cifrar el mensaje, y solo esa persona puede descifrarlo con su clave privada. La criptografía poscuántica mantiene esta arquitectura, pero cambia el problema matemático subyacente por uno que resiste el ataque de Shor y sus variantes cuánticas.
En el caso de ML-KEM, por ejemplo, el proceso de intercambio de claves se apoya en el problema del aprendizaje con errores sobre retículos (LWE). Simplificando: ambas partes intercambian información pública derivada de estructuras matemáticas de alta dimensión, y a partir de ella derivan una clave secreta compartida. Un atacante que interceptara esa información pública no podría reconstruir la clave sin resolver el problema del retículo, algo computacionalmente inabordable incluso para una computadora cuántica.
Para las firmas digitales, el proceso es análogo: quien firma genera una firma matemática con su clave privada, y cualquiera puede verificarla con la clave pública correspondiente. Con ML-DSA, esa verificación se apoya en propiedades de retículos que ninguna computadora cuántica podría invertir. El resultado visible para el usuario final es exactamente el mismo: un candado en el navegador, un certificado válido, una firma verificada. Lo que cambia es lo que hay debajo.
Sectores donde la criptografía poscuántica ya marca la diferencia
La transición poscuántica no afecta a todos los sectores con la misma urgencia. Los más expuestos son aquellos que manejan datos con valor a largo plazo o que operan infraestructuras críticas cuya interrupción tendría consecuencias graves. Comprender qué sectores lideran esta adopción también revela por qué la Ingeniería en Ciberseguridad ocupa hoy un lugar estratégico en organizaciones de todo tipo.
🏦 Sector financiero
Transacciones bancarias, contratos y registros de clientes tienen horizontes de confidencialidad que superan décadas. Es uno de los sectores con mayor presión regulatoria para migrar.
🏛️ Gobiernos y defensa
Las comunicaciones diplomáticas y los sistemas de defensa manejan información cuya confidencialidad debe garantizarse durante décadas. La adopción poscuántica ya es obligatoria en varias agencias federales de EE. UU.
🏥 Salud
Los registros médicos contienen datos personales de por vida. Una brecha hoy que se descifre en el futuro puede exponer a pacientes sin posibilidad de remedio. La criptografía poscuántica es aquí una necesidad ética además de técnica.
⚡ Infraestructura crítica
Redes eléctricas, suministro de agua y sistemas de transporte dependen de comunicaciones cifradas para su operación segura. Un ataque exitoso a su criptografía tendría consecuencias inmediatas y masivas.
🌐 Telecomunicaciones
Los operadores de red protegen millones de conexiones simultáneas. La transición aquí exige actualizar protocolos como TLS y SSH a versiones compatibles con algoritmos poscuánticos, algo que ya está en marcha en los principales navegadores y servidores.
⛓️ Blockchain y activos digitales
Las carteras de criptomonedas y los contratos inteligentes usan claves criptográficas cuya vulneración cuántica supondría la pérdida directa de activos. La comunidad blockchain ya estudia migraciones poscuánticas para sus protocolos.
La ciberseguridad en el sector financiero ocupa un lugar especialmente sensible en este panorama, porque combina datos de alto valor con marcos regulatorios estrictos y una exposición constante a actores maliciosos sofisticados que ya practican el ataque de captura diferida.
¿Cómo prepararte para la transición poscuántica?
Migrar a criptografía poscuántica no es como actualizar una aplicación: implica identificar dónde vive la criptografía en tu organización, evaluar qué datos corren riesgo si se descifran en el futuro, priorizar sistemas críticos y ejecutar una transición gradual y verificada. La buena noticia es que los estándares ya existen y el camino está trazado. El principal desafío no es técnico, sino organizativo: saber por dónde empezar.
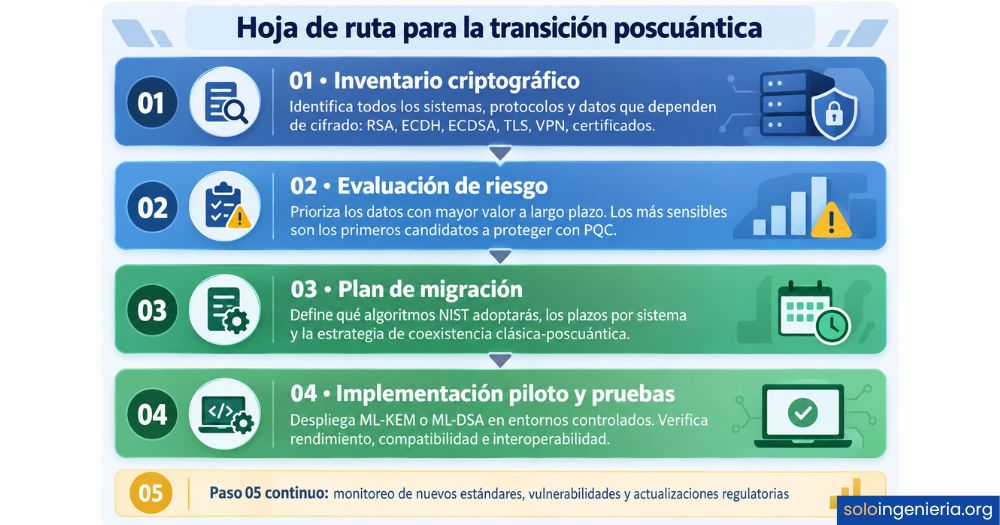
Un concepto clave en esta transición es la criptografía híbrida: durante el periodo de migración, muchos sistemas combinarán un algoritmo clásico con uno poscuántico en paralelo. Si el algoritmo poscuántico tiene alguna vulnerabilidad desconocida, el clásico sigue protegiendo. Si el clásico es comprometido por una computadora cuántica, el poscuántico mantiene la seguridad. Es una red de seguridad doble que reduce el riesgo durante la transición.
La gestión de riesgos cibernéticos juega un papel determinante en este proceso: sin un análisis previo de qué activos digitales son más valiosos y cuánto tiempo deben mantenerse confidenciales, es imposible priorizar la migración de forma eficiente y sostenible.
Además, la concientización en ciberseguridad dentro de los equipos técnicos es una condición necesaria para que la transición poscuántica tenga éxito: los profesionales que implementan, administran y auditan sistemas deben entender por qué estos cambios son urgentes, no solo cómo ejecutarlos.
Por último, vigilar las tendencias en ciberseguridad permite anticipar cambios regulatorios, nuevos estándares y amenazas emergentes que pueden afectar el ritmo y las prioridades de tu plan de transición poscuántica.
Preguntas frecuentes
¿Qué es la criptografía poscuántica en palabras simples?
La criptografía poscuántica es un conjunto de nuevos métodos de cifrado diseñados para proteger información frente a los ataques de las futuras computadoras cuánticas. A diferencia del cifrado actual, que se apoya en problemas matemáticos vulnerables al algoritmo de Shor, los algoritmos poscuánticos utilizan estructuras matemáticas distintas, como retículos o funciones hash, que ninguna computadora conocida, clásica o cuántica, puede resolver eficientemente. Lo más importante es que estos algoritmos funcionan en el hardware convencional de hoy.
¿Cuándo se volverán vulnerables los sistemas de cifrado actuales?
No existe una fecha exacta, pero los análisis de la industria apuntan a que los avances en computación cuántica comenzarán a comprometer la criptografía asimétrica actual en algún punto entre finales de los años veinte y mediados de los años treinta de este siglo. Lo que sí es inmediato es el riesgo del ataque «harvest now, decrypt later»: datos cifrados hoy pueden estar siendo almacenados por actores maliciosos para descifrarlos en el futuro. Por eso la migración debe comenzar antes de que la amenaza sea inminente.
¿Los algoritmos poscuánticos requieren hardware especial?
No. Uno de los aspectos más importantes de la criptografía poscuántica es que sus algoritmos están diseñados para ejecutarse en computadoras convencionales, exactamente las mismas que usas hoy. El término «poscuántico» describe el tipo de ataque que resisten, no el hardware que necesitan. Esto hace que la transición sea técnicamente viable sin necesidad de reemplazar infraestructura física, aunque sí requiere actualizar software, protocolos y certificados.
¿Qué diferencia hay entre criptografía cuántica y poscuántica?
Son dos conceptos distintos que suelen confundirse. La criptografía cuántica, como la distribución cuántica de claves (QKD), utiliza propiedades físicas de las partículas cuánticas para transmitir información de forma segura y requiere hardware cuántico especializado. La criptografía poscuántica, en cambio, es puramente matemática y corre en computadoras convencionales. Su objetivo es diseñar algoritmos que resistan los ataques cuánticos sin depender de tecnología cuántica para funcionar.
¿Cuáles son los tres estándares poscuánticos publicados por el NIST en 2024?
En agosto de 2024, el NIST publicó tres estándares oficiales: FIPS 203, que contiene el algoritmo ML-KEM (basado en CRYSTALS-Kyber) para el intercambio seguro de claves; FIPS 204, con ML-DSA (basado en CRYSTALS-Dilithium) como estándar principal para firmas digitales; y FIPS 205, con SLH-DSA (basado en SPHINCS+) como firma digital de respaldo, diseñada para escenarios donde se prioriza la seguridad a largo plazo sobre el rendimiento. Estos tres estándares son la base sobre la que se construirá la ciberseguridad global en los próximos años.
¿Qué es el ataque «harvest now, decrypt later»?
Es una estrategia de ataque en la que actores maliciosos capturan y almacenan grandes volúmenes de datos cifrados hoy, con la intención de descifrarlos en el futuro cuando dispongan de suficiente capacidad cuántica. La amenaza es especialmente seria para datos que conservan valor a lo largo del tiempo, como registros médicos, secretos industriales o comunicaciones gubernamentales. Este tipo de ataque convierte la amenaza cuántica en un problema presente, no solo futuro, y es uno de los argumentos más sólidos para iniciar la migración poscuántica cuanto antes.
¿En qué sectores es más urgente adoptar la criptografía poscuántica?
Los sectores con mayor urgencia son aquellos que manejan datos con valor estratégico a largo plazo o que operan infraestructuras cuya interrupción tendría consecuencias graves: finanzas, salud, defensa, telecomunicaciones e infraestructura crítica encabezan la lista. Dentro de la Ingeniería en Ciberseguridad, la transición poscuántica en estos sectores ya forma parte de los marcos de riesgo que cualquier profesional del área debe conocer y gestionar.
Conclusión
La criptografía poscuántica no es una tendencia lejana ni un concepto reservado para físicos y matemáticos avanzados. Es la respuesta concreta que la comunidad científica y los organismos de estandarización global ya están construyendo frente a una amenaza real: el poder de las computadoras cuánticas para romper el cifrado que protege tu información hoy. Entender sus fundamentos te da una ventaja enorme para anticiparte a los cambios que ya están ocurriendo.
A lo largo de este artículo has visto por qué el cifrado clásico es vulnerable, cómo funcionan las familias de algoritmos poscuánticos, qué estándares publicó el NIST en 2024 y qué pasos concretos implica la transición. Toda esa información tiene aplicación directa: si trabajas en tecnología, auditoría, desarrollo o gestión de sistemas, puedes usarla para iniciar conversaciones sobre el inventario criptográfico de tu organización y la priorización de su migración.
La Ingeniería en Ciberseguridad está en el centro de esta transformación, y hay mucho más por explorar. En este sitio web encontrarás más contenidos sobre criptografía, gestión de riesgos y las tecnologías que están redefiniendo la seguridad digital en todos los sectores. Sigue aprendiendo: cada concepto que dominas hoy te prepara mejor para los desafíos de mañana.
Sigue aprendiendo:
¿Qué hace un ingeniero en ciberseguridad?
Tipos de firewall empresarial

Segmentación de redes corporativas
Ciberdelincuencia: Conocerla es la mejor defensa
Informática forense: Convierte evidencias digitales en pruebas reales
Mejores certificaciones en ciberseguridad en 2026

¿Qué es un ataque DDoS y cómo funciona?
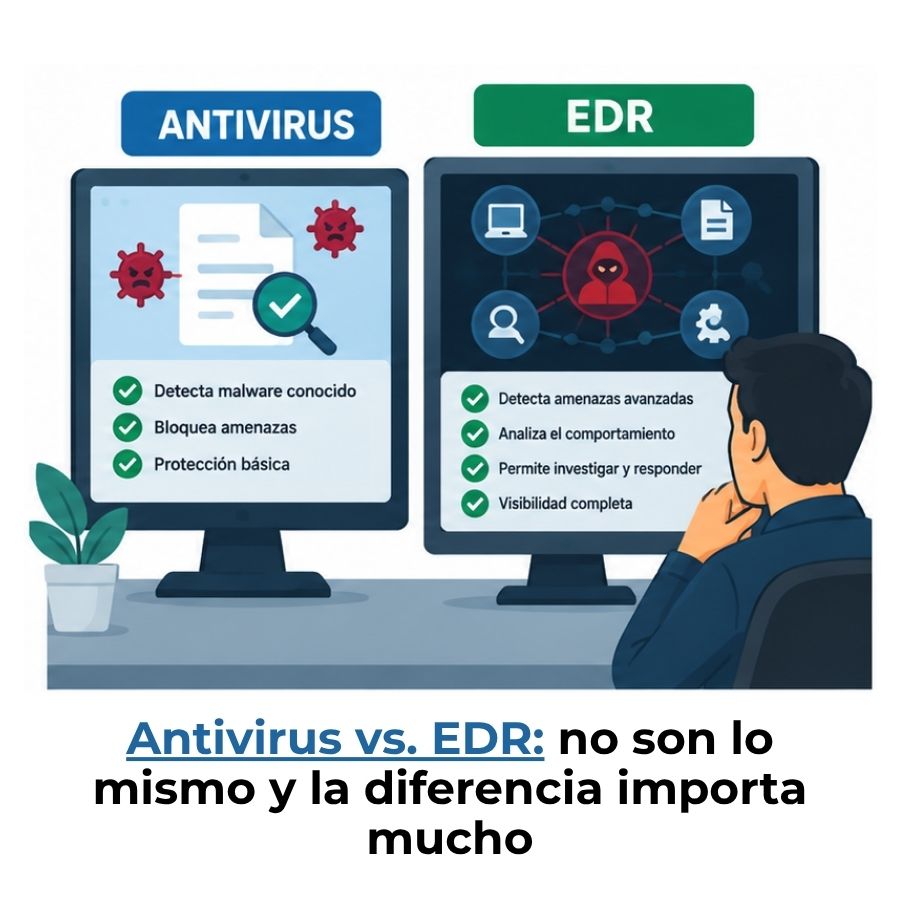
Diferencia entre antivirus y EDR