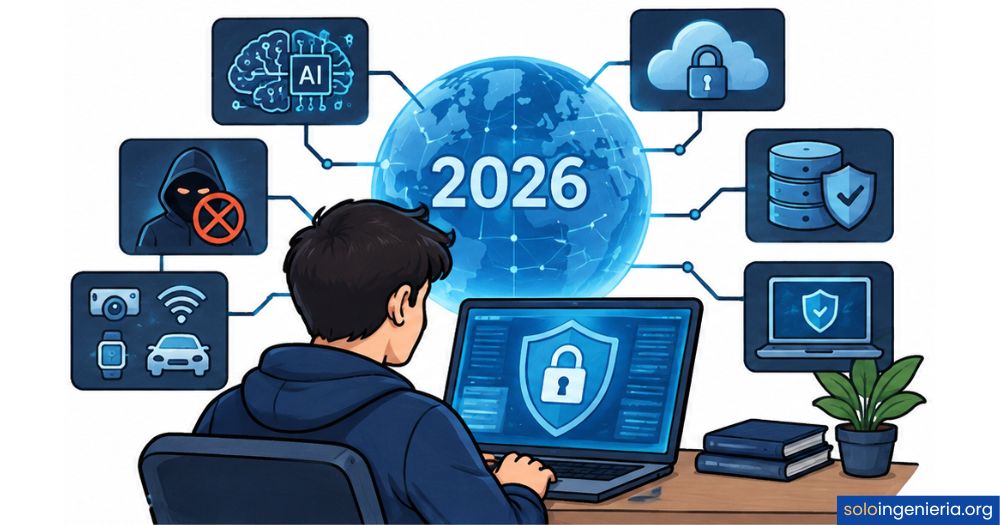
La seguridad digital en 2026 atraviesa uno de sus momentos más complejos: la inteligencia artificial acelera tanto los ataques como las defensas, aparecen nuevos modelos de amenaza como el ransomware como servicio, y tecnologías emergentes como la computación cuántica presionan a las organizaciones a replantear cómo protegen su información. Si quieres entender hacia dónde va este campo, estás en el lugar correcto.
¿Qué son las tendencias en ciberseguridad para el 2026?
Las tendencias en ciberseguridad son los cambios tecnológicos, las nuevas amenazas y los enfoques defensivos que marcan la dirección del sector en un período determinado. Para el 2026, estas tendencias no representan una evolución gradual, sino una transformación profunda impulsada por la inteligencia artificial, la automatización del crimen digital y la presión de nuevas tecnologías como la computación cuántica. Comprender este panorama es el primer paso para actuar con criterio, ya seas estudiante, profesional en formación o alguien que busca orientarse en el campo.
¿Por qué el 2026 es un punto de inflexión en la seguridad digital?
Los años anteriores fueron de evolución gradual: más ataques, más herramientas, más profesionales. El 2026 rompe ese patrón porque varias líneas tecnológicas convergen al mismo tiempo. La inteligencia artificial se democratiza tanto como herramienta defensiva como ofensiva, la computación cuántica deja de ser una abstracción teórica y la superficie de ataque se expande por la proliferación de dispositivos conectados y entornos de trabajo distribuidos. No es un cambio de ritmo; es un cambio de paradigma.
Esto obliga a replantear desde cero algunos supuestos de seguridad que parecían sólidos hace apenas tres años. Modelos de defensa basados en perímetros, contraseñas simples o parches reactivos ya no son suficientes frente a amenazas que operan a velocidad de máquina y se adaptan en tiempo real. Entender qué está pasando es lo que permite tomar decisiones con criterio, ya sea como estudiante que elige su camino profesional o como organización que planifica su estrategia de protección.
Inteligencia artificial: escudo y amenaza al mismo tiempo
La inteligencia artificial ocupa el centro del debate en ciberseguridad porque opera en los dos bandos simultáneamente. Del lado defensivo, permite detectar anomalías en segundos, anticipar ataques antes de que se concreten y correlacionar alertas a una escala que ningún equipo humano podría manejar de forma manual. Del lado ofensivo, los atacantes la usan para automatizar campañas de phishing, generar malware adaptativo y lanzar ataques a una velocidad sin precedentes.
¿Cómo la IA defiende los sistemas en tiempo real?
Los sistemas de detección basados en comportamiento, como las plataformas EDR y XDR con capacidades de inteligencia artificial, analizan millones de eventos por segundo y detectan patrones inusuales que un analista humano podría tardar horas en identificar. La clave está en que la IA no busca firmas conocidas de malware, sino comportamientos anómalos, lo que permite capturar amenazas nuevas que no aparecen en ninguna base de datos de virus. Esto transforma la velocidad de respuesta ante incidentes de forma significativa.
Además, los centros de operaciones de seguridad (SOC) que integran IA pueden priorizar alertas de forma automática, reduciendo el ruido operativo y permitiendo que los analistas se concentren en los incidentes reales. Sin esa capacidad, el volumen de alertas generado por entornos modernos superaría fácilmente la capacidad de respuesta del equipo. Un SOC sin IA en 2026 enfrenta una desventaja estructural frente a las amenazas que ya operan de forma automatizada y autónoma.
¿Cómo los atacantes usan la IA para vulnerar defensas?
Del otro lado, la IA generativa permite crear correos de phishing perfectamente redactados en múltiples idiomas, sin errores ortográficos ni frases genéricas que los filtros tradicionales detectarían fácilmente. También sirve para generar deepfakes de voz y vídeo que imitan a personas reales con un nivel de realismo difícil de distinguir a simple vista. Herramientas como FraudGPT o WormGPT han puesto capacidades avanzadas de ataque al alcance de actores sin formación técnica profunda, lo que amplía enormemente el número de potenciales atacantes.
IA en ciberseguridad: dos caras del mismo recurso
| Uso defensivo | Uso ofensivo |
|---|---|
| Detección de anomalías en tiempo real | Generación de phishing personalizado |
| Correlación masiva de alertas (SOC) | Deepfakes de voz y vídeo |
| Respuesta automatizada a incidentes | Malware adaptativo y autónomo |
| Predicción de vulnerabilidades | Reconocimiento automático de objetivos |
Zero Trust: el modelo de confianza cero que gana terreno
El modelo Zero Trust parte de una premisa que rompe con décadas de pensamiento en seguridad: ningún usuario, dispositivo ni sistema debe considerarse de confianza por defecto, aunque esté dentro de la red corporativa. En lugar de asumir que quien está dentro es seguro, cada acceso se verifica de forma continua, evaluando identidad, contexto, dispositivo y comportamiento en cada solicitud. Esto reduce drásticamente el riesgo de que un atacante que ya está dentro de la red se mueva lateralmente sin ser detectado.
Principios básicos de la arquitectura Zero Trust
Zero Trust no es un producto que se compra, sino una arquitectura que se diseña e implementa de forma progresiva. Sus tres principios operativos son verificar siempre la identidad, aplicar el mínimo privilegio posible y asumir que tarde o temprano habrá una brecha. Esto se traduce en prácticas concretas como la autenticación multifactor obligatoria, la microsegmentación de redes y el monitoreo continuo de comportamiento, combinadas en un modelo que limita el daño posible si un atacante logra entrar por alguna vía.
Sectores que lideran su adopción en 2026
El sector financiero lidera la implementación de Zero Trust, impulsado por marcos regulatorios como DORA, PCI DSS y GDPR que exigen verificación continua y control de acceso granular. Muchas instituciones bancarias están reemplazando las VPN tradicionales por soluciones de acceso de red de confianza cero (ZTNA), que permiten llegar directamente a aplicaciones específicas sin exponer toda la infraestructura. Las infraestructuras críticas como energía, agua y transporte también priorizan este modelo para aislar sus sistemas operativos de las redes administrativas y evitar que un ataque digital afecte operaciones físicas.
Ransomware 4.0 y el crimen como servicio (CaaS)
El ransomware ha dejado de ser un tipo de virus que alguien crea desde cero para convertirse en un ecosistema de negocio criminal. Hoy existe el modelo Ransomware as a Service (RaaS), donde grupos especializados desarrollan las herramientas de ataque y las alquilan a otros actores que las ejecutan a cambio de una comisión sobre el rescate obtenido. Este modelo industrializa el crimen digital y amplía el número de atacantes potenciales, ya que no se necesita conocimiento técnico profundo para lanzar un ataque con estas herramientas.
¿Qué es el ransomware as a service y cómo opera?
El RaaS funciona de forma similar a un modelo SaaS legítimo: hay un proveedor que ofrece la plataforma, un panel de control, soporte técnico y actualizaciones, y hay afiliados que la usan para lanzar ataques. El grupo proveedor suele quedarse con entre el 20 y el 30 % del rescate, mientras el afiliado gestiona la negociación y la extorsión. Este nivel de especialización hace que cada parte del ataque esté optimizada por expertos en esa función específica, lo que eleva considerablemente su efectividad.
¿Por qué los ataques se vuelven más difíciles de detectar?
La evolución hacia el ransomware 4.0 combina tres acciones en un solo ataque: robo de datos, cifrado de sistemas y extorsión pública con amenaza de publicación. Esta triple presión hace que pagar el rescate se convierta en una decisión compleja, porque rechazarlo no solo implica perder acceso a los archivos, sino también enfrentarse a la difusión de información confidencial. Además, la IA permite que el ransomware reconozca automáticamente los activos más valiosos de la red y los priorice antes de actuar, lo que maximiza el daño en el menor tiempo posible.
Evolución del ransomware: de virus a ecosistema criminal
- Ransomware clásico: Malware que cifra archivos y pide rescate. Creado por un solo actor técnico.
- RaaS (Ransomware as a Service): Plataforma de ataque alquilada a afiliados. Estructura de negocio con soporte y comisiones.
- Doble extorsión: Cifrado de datos más amenaza de publicación para presionar el pago.
- Triple extorsión: Añade ataques DDoS simultáneos o contacto directo a clientes y socios de la víctima.
- Ransomware 4.0 con IA: Reconocimiento autónomo de activos, adaptación táctica en tiempo real y operación sin intervención humana constante.
Computación cuántica y criptografía post-cuántica
La computación cuántica no representa aún una amenaza inmediata para la mayoría de las organizaciones, pero en 2026 ejerce una presión concreta sobre cómo se planifica la seguridad a largo plazo. Los ordenadores cuánticos de alta capacidad podrían eventualmente romper algoritmos de cifrado ampliamente usados hoy, como RSA y ECC. Esto obliga a las organizaciones a empezar a actuar ahora, antes de que esa capacidad sea una realidad accesible, porque migrar sistemas de cifrado toma tiempo y planificación.
El riesgo «Harvest Now, Decrypt Later»
Uno de los riesgos más concretos asociados a la computación cuántica es el ataque conocido como «Harvest Now, Decrypt Later». La lógica es simple pero preocupante: actores maliciosos capturan y almacenan datos cifrados hoy, aunque aún no puedan descifrarlos, con la intención de hacerlo en el futuro cuando la computación cuántica sea accesible. Esto significa que la confidencialidad de datos sensibles transmitidos hoy ya está en riesgo potencial, incluso si los sistemas actuales parecen seguros. Gobiernos y sectores como el financiero o el de defensa están entre los principales objetivos de esta estrategia.
¿Qué es la cripto-agilidad y cómo se preparan las organizaciones?
La cripto-agilidad es la capacidad de una organización para migrar de un algoritmo de cifrado a otro sin interrumpir sus operaciones. En términos prácticos, implica inventariar todos los sistemas que usan criptografía, identificar los más vulnerables a ataques cuánticos y establecer una hoja de ruta para adoptar algoritmos resistentes al quantum. El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) ya ha publicado estándares de criptografía post-cuántica que sirven como referencia para iniciar esta transición de forma ordenada.
Ataques a la cadena de suministro digital
Un ataque a la cadena de suministro no apunta directamente a la organización objetivo, sino a uno de sus proveedores o socios tecnológicos. Si ese proveedor queda comprometido, el atacante accede automáticamente a todos los clientes que dependen de sus servicios o software. La cadena de suministro digital es especialmente vulnerable porque concentra el riesgo: comprometer un solo eslabón puede afectar a miles de organizaciones al mismo tiempo, con un esfuerzo relativamente menor para el atacante.
¿Por qué un proveedor comprometido puede afectar a miles?
En 2026, los entornos cloud híbridos, las cadenas de suministro de software y las infraestructuras de IA son los principales objetivos de este tipo de ataques. Los actores maliciosos contaminan repositorios de código abierto, insertan puertas traseras en actualizaciones de software legítimas o comprometen imágenes de contenedores que se distribuyen masivamente. El problema central es que el código malicioso llega dentro del producto antes de que este toque las manos de la organización destino, lo que lo hace muy difícil de detectar con controles perimetrales tradicionales.
Medidas clave para reducir el riesgo en terceros
Reducir la exposición ante ataques a la cadena de suministro requiere un enfoque de gestión de riesgo en terceros: revisar las prácticas de seguridad de proveedores antes de integrarlos, establecer controles de verificación en la incorporación de software externo y monitorear el comportamiento de las integraciones ya activas. El principio de mínimo privilegio también aplica a los proveedores: nunca deben tener acceso a más sistemas de los estrictamente necesarios para cumplir su función, lo que limita el radio de daño potencial ante un incidente.
Deepfakes y fraude sintético impulsado por IA
Los deepfakes han pasado de ser una curiosidad tecnológica a convertirse en una herramienta de fraude con consecuencias reales. En 2026, las herramientas para generarlos son más accesibles, más rápidas y producen resultados difícilmente distinguibles del original. Los especialistas en fraude ya encuentran a la venta kits completos de identidad sintética que combinan rostros, voces e historiales digitales fabricados, listos para usar en ataques de ingeniería social dirigidos a organizaciones o personas específicas.
El uso de deepfakes en ciberseguridad va más allá del fraude financiero. Los grupos de amenazas avanzadas (APT) los utilizan para suplantar a directivos en videollamadas, obtener autorizaciones de transferencias o acceder a información confidencial haciéndose pasar por personas de confianza. La respuesta más efectiva combina verificación multifactor fuera de banda ante cualquier solicitud sensible y programas de formación que incluyan ejemplos reales de deepfakes para que los equipos sepan reconocer señales de alerta.
Señales de alerta ante posibles deepfakes
- Solicitudes urgentes e inusuales: Peticiones que presionan para actuar rápido sin tiempo de verificación son una señal clásica de manipulación.
- Inconsistencias visuales o de audio: Parpadeo irregular, iluminación que no coincide con el fondo o voz con leve eco artificial.
- Canal único de comunicación: Si la solicitud llega solo por un canal y no puede verificarse por otro medio independiente, aumenta el riesgo.
- Contexto fuera de lo habitual: Directivos que piden acciones fuera de sus procesos habituales sin justificación previa ni contexto documentado.
Seguridad en la nube y entornos híbridos
La adopción masiva de entornos cloud híbridos, donde parte de la infraestructura opera en la nube pública y parte en sistemas locales o privados, ha ampliado significativamente la superficie de ataque. Gestionar la seguridad en estos entornos requiere visibilidad centralizada sobre activos distribuidos, políticas de acceso coherentes entre plataformas y mecanismos de detección que funcionen en todas las capas de la arquitectura. La complejidad de estos entornos es precisamente lo que los atacantes buscan explotar, apostando por zonas de transición o configuraciones incorrectas que pasan desapercibidas.
Para el 2026, enfoques como Security by Design, Zero Trust Architecture y la arquitectura de malla de ciberseguridad (CSMA) están ganando terreno como respuestas estructurales a esta complejidad. Permiten integrar la seguridad desde el diseño de los proyectos, unificar controles y acelerar la detección ante incidentes en entornos distribuidos. Quien diseña la seguridad como parte del sistema desde el principio tiene una ventaja considerable sobre quien intenta añadirla como capa posterior una vez que el sistema ya está en producción.
Regulación y cumplimiento normativo en ciberseguridad
El entorno regulatorio en ciberseguridad se ha vuelto más exigente y específico. Para las organizaciones que operan en Europa, 2026 implica operar bajo marcos como la Directiva NIS2, el Reglamento DORA y el Cyber Resilience Act, cada uno enfocado en proteger distintos aspectos: infraestructura crítica, resiliencia operativa en el sector financiero y seguridad de productos digitales, respectivamente. El cumplimiento normativo dejó de ser un trámite administrativo para convertirse en un requisito de supervivencia comercial, especialmente para empresas que quieren mantener contratos con grandes organizaciones o instituciones públicas.
NIS2, DORA y marcos regulatorios que entran en vigor
La Directiva NIS2 amplía el alcance de su predecesora e incluye nuevos sectores y tipos de entidades obligadas a cumplir requisitos de seguridad, notificación de incidentes y gestión de riesgos en terceros. DORA, por su parte, está dirigida específicamente al sector financiero y exige que bancos, aseguradoras y otras entidades demuestren su capacidad de resistir, responder y recuperarse ante incidentes tecnológicos. Ambos marcos comparten un principio: la seguridad debe poder demostrarse, no solo declararse. Eso implica documentación, auditorías y pruebas de continuidad operativa reales.
En Latinoamérica, el marco regulatorio específico para ciberseguridad corporativa aún no tiene un equivalente consolidado al europeo, aunque varios países avanzan en la extensión de sus leyes de protección de datos hacia la IA y la resiliencia digital. Esto genera un escenario asimétrico donde las organizaciones latinoamericanas que trabajan con contrapartes europeas ya deben alinearse con NIS2 o DORA, aunque localmente no exista esa obligación, como condición práctica para mantener esas relaciones comerciales. Conocer esta dinámica es parte de la formación de cualquier profesional en Ingeniería en Ciberseguridad.
Principales marcos regulatorios en ciberseguridad 2026
| Marco | Ámbito | Objetivo principal |
|---|---|---|
| NIS2 | UE — infraestructura crítica y servicios esenciales | Resiliencia y gestión de riesgos en terceros |
| DORA | UE — sector financiero | Continuidad operativa ante incidentes tecnológicos |
| Cyber Resilience Act | UE — productos digitales con componentes de software | Seguridad en el ciclo de vida del producto |
| NIST CSF 2.0 | Global — referencia voluntaria | Marco de gestión del riesgo en ciberseguridad |
¿Cómo afectan estas tendencias a quienes estudian Ingeniería en Ciberseguridad?
Para quienes están formándose o iniciando su camino en la Ingeniería en Ciberseguridad, el panorama del 2026 es exigente, pero también lleno de oportunidades. La demanda de profesionales capacitados sigue creciendo porque las organizaciones no encuentran talento suficiente para hacer frente a la velocidad con que evolucionan las amenazas. Quien entiende las tendencias actuales y sabe cómo aplicar modelos como Zero Trust, gestionar riesgos en la nube o analizar incidentes con herramientas de IA tiene una ventaja real en el mercado laboral.
Pero más allá de las herramientas, lo que marca la diferencia en 2026 es el criterio: saber leer un entorno de amenazas, priorizar según el riesgo real y comunicar decisiones de seguridad a equipos que no son técnicos. Desarrollar las habilidades para trabajar en ciberseguridad va mucho más allá de dominar una herramienta específica: implica combinar conocimiento técnico con capacidad analítica y comunicación efectiva. Esa combinación es precisamente lo que hace escasos a los buenos profesionales del sector.
Sectores como el financiero, el sanitario y el de infraestructuras críticas concentran la mayor demanda, y cada uno tiene sus particularidades regulatorias y operativas. Entender, por ejemplo, los retos específicos de la ciberseguridad en el sector financiero permite orientar la formación hacia áreas con alta empleabilidad y relevancia real. La especialización dentro de la Ingeniería en Ciberseguridad es una de las decisiones más estratégicas que puedes tomar en los primeros años de carrera.
La concientización en ciberseguridad sigue siendo uno de los pilares más subvalorados en las organizaciones. La mayor parte de las brechas de seguridad exitosas no explotan fallas técnicas sofisticadas, sino comportamientos humanos predecibles: un clic en un enlace de phishing, una contraseña reutilizada o una solicitud urgente aceptada sin verificación. Formar a las personas para que reconozcan estas situaciones es tan estratégico como implementar cualquier herramienta técnica, y los profesionales que saben diseñar y ejecutar programas de concientización tienen un perfil muy demandado.
Preguntas frecuentes
¿Qué tendencia en ciberseguridad tendrá mayor impacto en el 2026?
La inteligencia artificial aplicada tanto a la ofensa como a la defensa es la tendencia con mayor impacto transversal en el 2026, porque redefine el ritmo y la escala de los ataques. Sin embargo, no puede analizarse de forma aislada: su verdadero impacto se multiplica cuando se combina con el ransomware como servicio, los deepfakes y la presión de la computación cuántica sobre los sistemas de cifrado actuales. Juntas, estas tendencias obligan a repensar estrategias completas de seguridad, no solo herramientas individuales.
¿Qué es Zero Trust y por qué importa en 2026?
Zero Trust es un modelo de seguridad que elimina la confianza implícita dentro de las redes y exige verificar cada acceso de forma continua, sin importar si el usuario está dentro o fuera del perímetro corporativo. En 2026 importa porque los entornos de trabajo distribuido, los accesos remotos y los entornos cloud han borrado los límites tradicionales de la red. Sin Zero Trust, cualquier credencial comprometida puede convertirse en una puerta de entrada libre para moverse por toda la infraestructura sin disparar alertas durante semanas o meses.
¿Cómo afecta la computación cuántica a la ciberseguridad actual?
La computación cuántica afecta a la ciberseguridad actual principalmente a través de la amenaza a los algoritmos de cifrado vigentes, como RSA y ECC, que podrían quedar expuestos cuando los ordenadores cuánticos alcancen suficiente capacidad. El riesgo más inmediato es la estrategia «Harvest Now, Decrypt Later», donde atacantes ya recopilan datos cifrados hoy para descifrarlos en el futuro. Por eso las organizaciones deben empezar ahora a planificar la transición hacia algoritmos post-cuánticos, aunque esa capacidad de descifrado masivo todavía no sea una realidad generalizada.
¿Qué es el ransomware as a service (RaaS)?
El ransomware as a service es un modelo de negocio criminal donde un grupo especializado desarrolla y mantiene una plataforma de ataque de ransomware y la alquila a terceros, llamados afiliados, a cambio de un porcentaje del rescate obtenido. Este modelo reduce la barrera de entrada técnica para los atacantes y profesionaliza cada etapa del ataque, desde el acceso inicial hasta la negociación del rescate. En 2026, el RaaS potenciado por IA permite que los ataques sean más rápidos, más precisos y más difíciles de detectar que cualquier generación anterior de ransomware.
¿Cómo se usa la inteligencia artificial para atacar sistemas?
La inteligencia artificial se usa en ataques para automatizar el reconocimiento de objetivos, generar correos de phishing altamente personalizados en múltiples idiomas, crear deepfakes de voz y vídeo para suplantar identidades y desarrollar malware que se adapta en tiempo real para evadir detecciones. Herramientas como FraudGPT o WormGPT han democratizado estas capacidades, poniéndolas al alcance de actores sin formación técnica avanzada. El resultado es un volumen y sofisticación de ataques que supera con creces lo que los sistemas de detección tradicionales pueden manejar por sí solos.
¿Qué sectores son los más vulnerables a los ciberataques en 2026?
Los sectores más vulnerables en 2026 son los que combinan alta criticidad operativa, datos sensibles y una infraestructura tecnológica compleja o envejecida. El sector financiero, el sanitario, el energético y las infraestructuras de transporte encabezan esta lista porque un ataque exitoso contra ellos tiene consecuencias que van más allá de lo económico y pueden afectar servicios esenciales para la población. La convergencia entre sistemas de tecnología operativa (OT) y redes de tecnología de información (IT) en sectores industriales amplía aún más la superficie de ataque, creando puntos ciegos que los atacantes explotan con creciente frecuencia.
¿Qué habilidades necesita un profesional de ciberseguridad en 2026?
Un profesional de ciberseguridad en 2026 necesita combinar conocimiento técnico en áreas como gestión de identidades, seguridad en la nube, análisis forense y respuesta a incidentes, con capacidad para trabajar bajo marcos regulatorios como NIS2 o NIST. Además, debe entender cómo funciona la IA tanto en su uso defensivo como en los vectores de ataque que habilita. Las habilidades de comunicación y gestión del riesgo se vuelven tan importantes como el dominio técnico, porque las decisiones de seguridad deben trasladarse a lenguaje comprensible para directivos y equipos no técnicos que toman decisiones con impacto real.
Conclusión
El 2026 marca un antes y un después en cómo entendemos la seguridad digital. La convergencia de inteligencia artificial, computación cuántica, nuevos modelos de ataque y marcos regulatorios más exigentes no deja margen para postergaciones: las organizaciones y los profesionales que actúan hoy con criterio construyen ventajas reales frente a quienes esperan a que el problema se vuelva urgente.
A lo largo de este recorrido viste que tendencias como Zero Trust, la cripto-agilidad, la seguridad en la nube y la gestión del riesgo en terceros no son conceptos abstractos, sino decisiones concretas que ya se están tomando en organizaciones de todos los tamaños. Puedes empezar a aplicarlas estudiando cada una en profundidad, vinculándolas con el sector que más te interesa y desarrollando tanto las habilidades técnicas como las analíticas que el mercado demanda.
Si este panorama te generó más preguntas que respuestas, eso es exactamente la señal correcta: la Ingeniería en Ciberseguridad es un campo que recompensa la curiosidad constante y la actualización permanente. En este sitio web encontrarás más contenidos que te ayudarán a profundizar en cada uno de estos temas con el mismo nivel de detalle y claridad.
Sigue aprendiendo:

¿Qué es el antivirus y cómo protege tu dispositivo?
Sueldo de un ingeniero en ciberseguridad
¿Cómo se realiza un análisis forense digital?
Criptografía poscuántica: El misterio que cambia la seguridad digital

¿Qué son los ciberataques y cómo funcionan?

Ciberseguridad vs. seguridad de la información

La gestión de riesgos cibernéticos
Ciberdelincuencia: Conocerla es la mejor defensa